


Kratke izmene AOMEI servera isporučile bekdor kroz ažuriranja
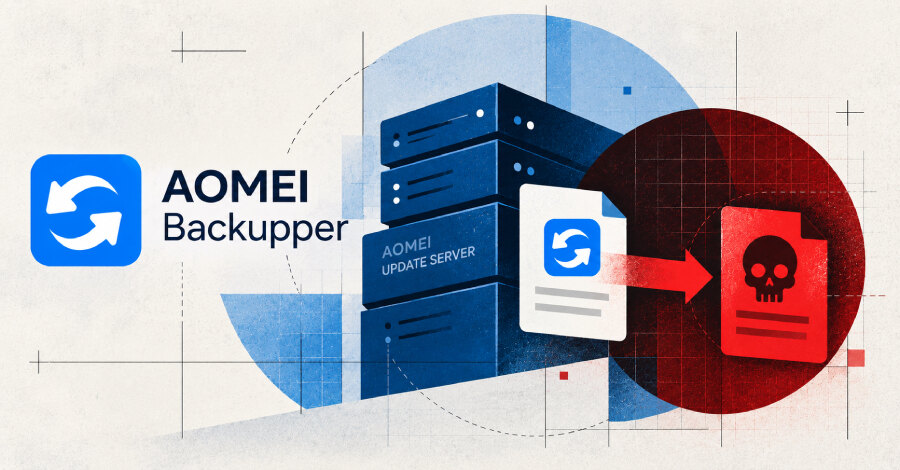
Napadači su od maja do jula 2026. najmanje tri puta menjali fajlove na serverima za ažuriranje programa AOMEI Backupper, u prozorima od pet do deset minuta, kako bi Windows sistemi koji tada proveravaju nadogradnje preuzeli i pokrenuli bekdor. Google Threat Intelligence Group, Mandiant i ManageEngine Threat Analysis Lab potvrdili su prozore 28. maja, 16. jula i 20. jula; pogođene organizacije pronađene su u 11 zemalja.
AOMEI je Mandiantu 29. jula saopštio da je obezbedio servere, ali ta mera ne uklanja sadržaj sa uređaja koji su već preuzeli zlonamerni paket. Istraživači nisu objavili ukupan broj pogođenih sistema, niti su naveli koje su verzije Backuppera zahvaćene. ManageEngine je ispitao verziju 8.3.0, dok je AOMEI-jev dnevnik izmena do izdanja 8.5.0 od 9. oktobra ne navodio promenu načina provere ažuriranja.
Napad je iskoristio tok ažuriranja, a ne ranjivost
Backupper periodično preko HTTPS-a preuzima dva konfiguraciona fajla. Fajl down_html.ini navodi paket za preuzimanje i njegovu kontrolnu sumu, dok Notifycfg.ini određuje sadržaj obaveštenja i program koji se pokreće. Nijedan od tih fajlova nije kriptografski potpisan, a kontrolna suma se nalazi u istom nepotpisanom fajlu koji određuje naziv paketa.
Zato napadaču nije bilo potrebno da iskoristi propust u aplikaciji niti da navede korisnika na bilo kakvu radnju. Dovoljno je bilo da na kratko izmeni dva tekstualna fajla na infrastrukturnoj strani. Uređaj koji je baš u tom trenutku izvršio proveru preuzimao je napadačev paket u sopstveni direktorijum, a konfiguracija obaveštenja zatim je nalagala njegovo pokretanje sa privilegijama AOMEI procesa.
Tragovi na uređaju i dodatni rizik za identitete
Google Threat Intelligence Group prati aktera kao UNC7017. Njegov preuzimač CROSSROAD raspakovao je sadržaj u lokalni Radmin direktorijum, pravio zakazani zadatak na svaka tri sata, a potom se brisao sa diska. Paket je uključivao legitimnu, potpisanu kopiju alata Radmin, uz napadačevu DLL biblioteku koja učitava implant SHINYROAD. Implant omogućava udaljenu komandnu liniju i preuzimanje dodatnog koda.
Istraživači su videli i Adaptix C2, prerušeni u Nitro PDF softver. CROSSROAD proverava lokaciju uređaja i prekida rad u Kini, a ManageEngine je naveo i prekid rada kada pronađe određene bezbednosne agente. Kontrola implantata oslanja se na jednu unapred ugrađenu adresu, pa njeno blokiranje prekida komunikaciju sa napadačem.
Tokom prozora 20. jula izmenjeni Notifycfg.ini otvarao je nevidljivo obaveštenje veličine jednog piksela ka fajlu preko WebDAV-a. Samo prikazivanje takvog sadržaja može navesti Windows da udaljenom serveru pošalje NetNTLMv2 autentikacioni odgovor prijavljenog korisnika. To znači da je token mogao biti izložen i kada je izvršavanje bekdora bilo blokirano.
Šta bezbednosni timovi treba da provere
Pošto je preuzimač vraćao lokalni fajl za ažuriranje na originalni sadržaj, kompromitovan uređaj može izgledati uredno iako su trenutna preuzimanja sa sajta dobavljača legitimna. Organizacije koje koriste AOMEI softver treba da pretraže telemetriju i mrežne zapise za period od aprila do jula, uz proveru sadržaja keširanog u programskim direktorijumima.
- Potražiti zakazane zadatke RadminComponentRuntime i NitroRuntime.
- Proveriti nepotpisani upgrade-now.exe sa AOMEI podacima izdavača i izvršavanja iz Backupper direktorijuma za HTML obaveštenja.
- Pregledati lokalni Radmin direktorijum za napadačeve fajlove.
- Blokirati navedenu infrastrukturu i ograničiti odlazne SMB TCP 445 i WebDAV veze ka spoljnim adresama.
Praktičan zaključak je da se bezbednost mehanizma ažuriranja ne sme procenjivati samo po trenutnom stanju dobavljačevog servera: za ovakav incident presudni su vremenski precizni mrežni zapisi, očuvani lokalni artefakti i proverljivi tragovi izvršavanja na svakom uređaju.