


Storm-0940 iskoristio ARTEX u napadu na ConnectWise lanac snabdevanja
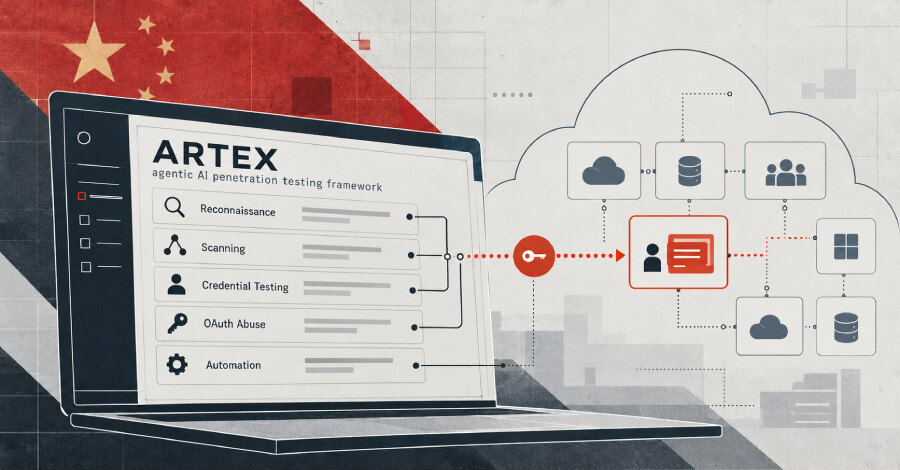
Microsoft je saopštio da je grupa Storm-0940, povezana s Kinom, stajala iza kompromitovanja aplikacije ConnectWise Cloud Backup i da je koristila ARTEX, agentski AI okvir pisan u Go-u. U kampanji je zabeležena brzina do 2.900 pokušaja prijave u minuti prema više od 2.250 zakupaca, a napadači su potom zloupotrebili identitete više cloud aplikacija kompanije ConnectWise.
AI agenti ubrzali izviđanje i zloupotrebu identiteta
ARTEX je okvir za penetraciono testiranje koji je postao zatvorenog koda nakon zloupotrebe protiv finansijskih institucija u Južnoj Koreji. Microsoft navodi da je Storm-0940 njime ubrzao skeniranje i izviđanje, password spraying i zloupotrebu OAuth aplikacija kod krajnjih žrtava.
Napadač je ciljao organizacije iz brojnih sektora, uključujući odbranu, energetiku, finansije, javni sektor, proizvodnju, softver i tehnologiju. Microsoft je naveo da automatizacija omogućava rad velikom brzinom nad aplikacijama koje već imaju odobren pristup, bez potrebe za interaktivnim prijavljivanjem korisnika.
Deo aktivnosti doveo je do privilegovanog pristupa cloud infrastrukturi organizacija. U nekoliko slučajeva vreme od početnog ciljanja do privilegovanog pristupa bilo je kraće od tri sata. Nakon autentikacije, zabeleženi su izviđanje, izmene akreditiva aplikacija i pokušaji promene privilegija radi šireg ili trajnijeg pristupa.
Obim pokušaja prijave i posledice kompromitovanog poverenja
Između 10. i 14. oktobra 2026. infrastruktura na adresi 144.172.64[.]99 sprovela je automatizovanu password-spray kampanju nad 327 naloga u osam organizacija, sa ciljem pristupa servisima Microsoft 365 i Exchange Online. Microsoft je evidentirao više od 151.000 neuspelih prijava.
Vrhunac je zabeležen 11. oktobra, kada je bilo više od 111.000 neuspeha tokom jednog dana, odnosno do 2.900 neuspeha u minuti. Četrdeset osam naloga primilo je više od 1.000 neuspelih pokušaja. U tom periodu nisu zabeleženi uspešna autentikacija, izdavanje tokena, Microsoft Graph poziv niti promena direktorijuma.
Situacija se promenila 15. oktobra, kada su agenti stekli pristup identitetima više ConnectWise cloud aplikacija. Koristeći ukradene akreditive aplikacija i već uspostavljeno poverenje unutar zakupaca, nastavili su autentikaciju prema korisničkim okruženjima. U nekim slučajevima aktivnost je napredovala do operacija nad Microsoft Graph-om i direktorijumom, uključujući izmene identiteta, grupa i privilegovanih uloga.
Šta treba proveriti u poslovnom okruženju
ConnectWise je privremeno ugasio servise nakon napada i najavio postepeno vraćanje usluga, za koje je navedeno da će trajati nekoliko dana. Kompanija je upozorila da su pružaoci upravljanih usluga istovremeno meta i moguća putanja prema klijentima koje opslužuju.
Za organizacije je praktičan zaključak da nadzor ne sme ostati ograničen na korisničke naloge. Potrebno je proveravati identitete aplikacija, dodeljene OAuth dozvole, izmene akreditiva i privilegovanih uloga, kao i neuobičajeno brze serije prijava. Kada kompromitovana aplikacija već poseduje poverenje, njena sanacija ne mora sama ukloniti trajni pristup kroz druge identitete, akreditive ili cloud servise.