


ASHVEIN RAT u napadima UAC-0099 na ukrajinske institucije
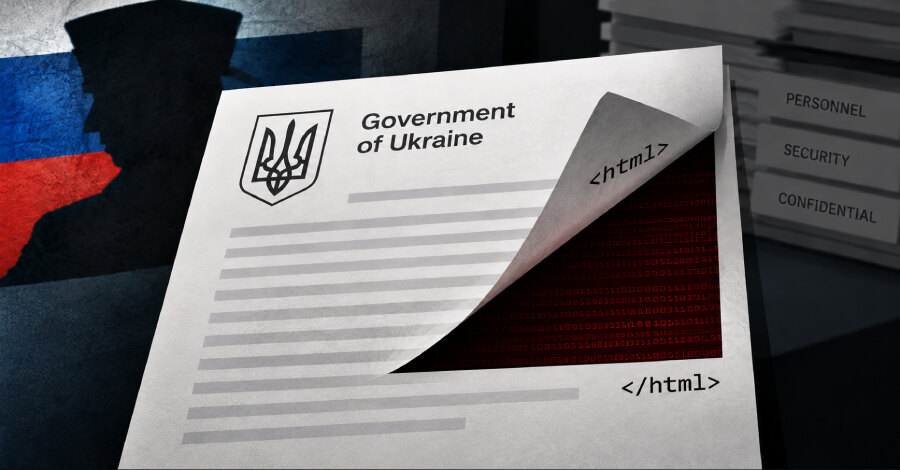
Grupa UAC-0099, koju TrendAI prati i kao Earth Sirrush, upotrebila je ranije nedokumentovani .NET infostealer i trojanac za udaljeni pristup ASHVEIN protiv osoblja ukrajinske vlade. Malver, interno nazvan „TelemetryBrowser“, objedinjuje krađu kredencijala, nadzor uređaja i udaljeno upravljanje, dok se komandni zadaci kriju u nevidljivim HTML elementima.
ASHVEIN može da preuzima kredencijale iz pregledača Chrome i Firefox, pravi snimke ekrana preko GDI-ja, nabraja i preuzima datoteke, izvršava PowerShell udaljenu ljusku, prikuplja sistemske karakteristike i komunicira sa komandno-kontrolnom infrastrukturom šifrovanim kanalima. Pojedine varijante imaju rezervni mehanizam zasnovan na GitHub dead drop resolveru.
Više puteva do izvršavanja malvera
Operateri koriste DLL sideloading, poznat i kao FORGECLAMP, VHD kontejnere i namenski izrađene .NET droppere. Jedan od zabeleženih izvršnih fajlova, AnswerFromPolice, sadrži Microsoft Word dokument koji se predstavlja kao odgovor Nacionalne policije Ukrajine. Korisniku se prikazuje mamac, dok se ASHVEIN postavlja u pozadini.
Takva kombinacija institucionalnog predstavljanja i verodostojnog sadržaja mamca ima jasan operativni cilj: da primalac otvori dokument i stekne poverenje u fajl. Zato se procena rizika ne može svesti samo na ekstenziju priloga ili izgled dokumenta, već mora da obuhvati način na koji se fajl pokreće i procese koje zatim aktivira.
Razvoj arsenala i veza sa drugim alatima
CERT-UA je UAC-0099 prvi put dokumentovao u junu 2023, a grupa najmanje od sredine 2022. cilja ukrajinske državne, odbrambene, granične i logističke organizacije. ESET je u izveštaju o APT aktivnostima iz novembra 2025. naveo da akter može imati ulogu posrednika za početni pristup za Sandworm.
TrendAI je identifikovao pet ASHVEIN verzija kompajliranih između 8. i 23. oktobra 2025, u tri različite varijante pakovanja. ASHVEIN se po krađi kredencijala, snimcima ekrana, prikupljanju fajlova i WMI profilisanju preklapa sa DRAGSTARE malverom, ali koristi drugačiji pristup pakovanju i nastao je u odvojenom razvojnom okruženju.
UAC-0099 paralelno razvija i MATCHBOIL downloader, aktivan najmanje od aprila 2024. Novije varijante su DLL fajlovi koje pokreće prilagođeni C# loader, a proveravaju virtuelno okruženje i prekidaju rad ako je instalacija operativnog sistema deset ili više dana starija od datuma izvršavanja uzorka. ESET je takođe zabeležio GuardBreaker tehniku: VBScript umeće zahtev koji aktivira bezbednosne mehanizme jezičkog modela kako bi otežao AI-potpomognutu analizu ostatka koda.
Operativna pouka za organizacije
Kampanja potvrđuje potrebu da se dokumenti koji se pozivaju na institucije proveravaju kroz ponašanje procesa, a ne samo kroz sadržaj koji prikazuju. U poslovnom okruženju to znači nadzirati neuobičajeno pokretanje DLL-ova i PowerShell-a, ograničiti pristup sačuvanim kredencijalima pregledača i analizirati sumnjive priloge u izolovanom okruženju pre otvaranja.