


Claude Code pravila odobrenja izložila tajne na GitHubu
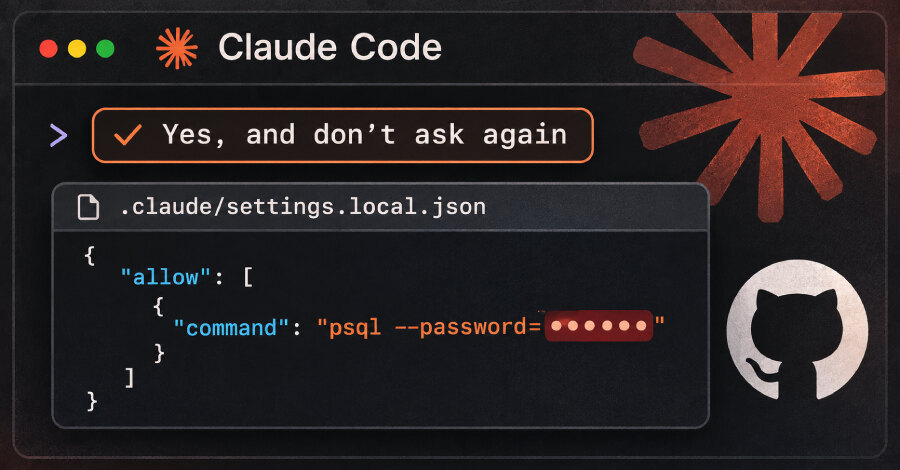
Apiiro je u javnim GitHub repozitorijumima pronašao 1.122 kopije fajla .claude/settings.local.json sa najmanje jednom tajnom, ukupno 1.379 različitih lozinki, tokena i ključeva. Fajl koristi Anthropicov Claude Code kada korisnik za komandu izabere opciju „Yes, and don't ask again“, a problem nastaje kada odobrena komanda doslovno sadrži kredencijal.
Pretraga je obuhvatila 104.185 kopija fajla u 103.617 repozitorijuma. Apiiro ne tvrdi da su pronađeni kredencijali i dalje aktivni, ali je jedna organizacija koju su istraživači obavestili potvrdila da je njen ključ bio važeći. Svaka pogođena datoteka je početkom nedelje i dalje bila na podrazumevanoj grani svog repozitorijuma.
Kako komanda postaje trajni zapis tajne
Claude Code po podrazumevanim pravilima traži potvrdu pre izvršavanja većine shell komandi. Izbor trajnog odobrenja upisuje allow pravilo u lokalni projektni fajl. Pravilo može obuhvatiti obrazac, poput npm test *, ali i jednu konkretnu komandu. U drugom slučaju, lozinka ili token uneti u komandnu liniju ostaju zapisani kao otvoreni tekst.
Claude Code pri prvom pisanju fajla u Git repozitorijumu dodaje fajl u globalni Git exclude korisnika na tom računaru. Takva zaštita ne putuje sa projektom jer se fajl ne dodaje u projektni .gitignore. Ona ne može zaštititi ni već već potvrđenu verziju. U 539 od 1.105 praćenih repozitorijuma izmena fajla bila je povezana sa commitom koji navodi Claude kao koautora.
Najveći rizik je u istoriji i kopijama
Više od trećine evidentiranih tajni omogućava direktan pristup bazama podataka, među njima je 379 lozinki za baze. Istraživači su pronašli i 43 SSH prijave za javne servere, 42 tokena za GitHub, GitLab i npm, kao i 23 AWS ključa. Starije verzije fajla sadržale su još 734 tajne u 509 repozitorijuma, iako ih tekuće kopije više ne sadrže.
Forkovi dodatno šire izloženost: 211 forkova iz 74 repozitorijuma nosi iste tajne kao originali. U deljenom fajlu .claude/settings.json, koji timovi namerno potvrđuju, nađene su tajne u 298 od 76.011 kopija. Kada se uključe istorijske verzije i sačuvani razgovori agenata, nalaz dostiže 2.539 tajni u 1.994 repozitorijuma.
Šta bezbednosni timovi treba prvo da urade
Prvi korak nije samo brisanje fajla, već rotacija svake lozinke, tokena i ključa koje je on ikada sadržao. Zatim treba pretražiti organizaciju za .claude/settings.local.json i .claude/settings.json, proveriti Git istoriju, ukloniti lokalni fajl iz praćenja komandom git rm --cached .claude/settings.local.json i uneti ga u projektni .gitignore.
Za komande treba koristiti promenljive iz menadžera tajni, poput $DB_URL, umesto stvarnih vrednosti, kao i odobravati obrasce komandi gde je to moguće. Poređenje 16 kodnih agenata pokazalo je da je Claude Code jedini potvrđeno podrazumevano čuvao celu odobrenu komandu u projektnom fajlu, što se nadovezuje na rizike autonomnih AI agenata u bezbednosnim testovima i pokazuje da autonomija razvojnih alata zahteva stroge granice za pristup poverljivim podacima.
Organizacije treba da tretiraju foldere agenata, uključujući .claude/, .cursor/, .gemini/ i .specstory/, kao izvore potencijalnih tajni na računarima i u repozitorijumima. Skeniranje pre commita, u CI-ju i kroz Git istoriju mora da prepoznaje i lozinke unutar komandi, a ne samo poznate formate ključeva, jer je to praktična kontrola za smanjenje ovakvog rizika.