


Ponovo registrovan CDN domen otkriva slepu tačku spoljnog JavaScript-a
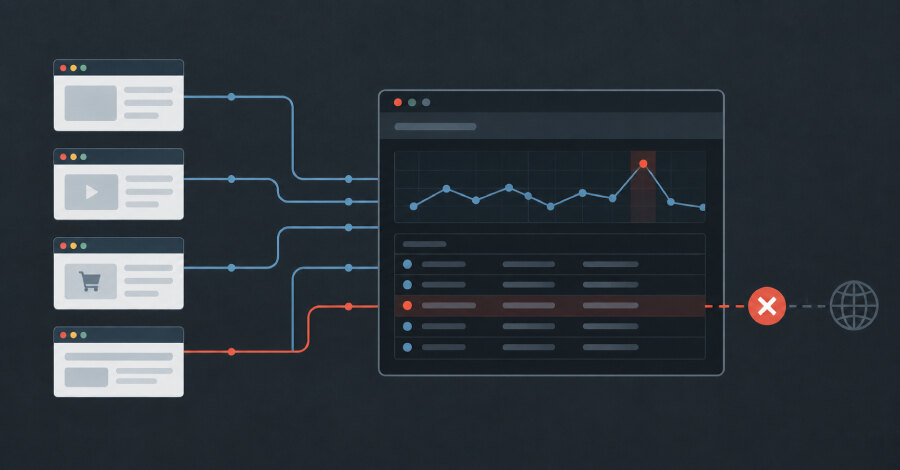
U julu 2025. godine ponovo je registrovan domen nekadašnjeg CDN-a, iako hiljade sajtova, repozitorijuma koda i stranica dokumentacije i dalje imaju fiksne pozive ka njegovim poddomenima. Novi vlasnik raspolaže wildcard DNS zapisima za ceo domen, pa svaki takav hostname sada može da usmerava na infrastrukturu pod njegovom kontrolom.
CDN je prestao da radi godinama ranije, a domen je u međuvremenu istekao. Spolja gledano, mnogi pozivi nisu morali da izazovu vidljiv kvar, ali je odluka o sadržaju koji će korisnički pregledači učitati prešla na nepoznatu stranu. Upravo zato ovaj slučaj pokazuje koliko dugo reference na spoljne resurse mogu ostati neprimećene.
Zašto skeniranje servera nije dovoljno
Problem podseća na događaj iz juna 2024, kada je domen polyfill.io promenio vlasnika. Taj JavaScript resurs bio je ugrađen na više od 110.000 sajtova, a zatim je počeo da isporučuje uslovna preusmerenja mobilnim posetiocima. Sajtovi nisu morali biti kompromitovani na sopstvenim serverima: dovoljno je bilo da godinama nisu preispitali spoljašnji script poziv.
Statička analiza, skeniranje zavisnosti i alati za analizu sastava softvera uglavnom proveravaju ono što organizacija gradi i isporučuje. Skripta treće strane učitava se tek u pregledaču posetioca, sa servera nad kojim vlasnik sajta nema neposrednu kontrolu. Odgovor može da zavisi od geografije, korisničkog agenta, referera, vremena ili sesije, pa jednokratna provera ne mora videti isti sadržaj kao stvarni korisnik.
Takva skripta ima ovlašćenja slična kodu prve strane: može da čita DOM, vrednosti obrazaca tokom unosa, kolačiće i lokalno skladište, kao i da šalje zahteve drugim odredištima. Napadi nalik Magecart-u zato ne zahtevaju nužno proboj servera, već izmenu ponašanja već odobrene oznake za skriptu.
Pregledač kao izvor stvarne vidljivosti
Content Security Policy, odnosno CSP, može da odredi koji kod sme da se izvršava, da blokira neodobrene izvore i da prijavi odstupanja. Prednost prijava je što ih šalju pregledači iz stvarnih sesija, na uređajima i mrežama korisnika. To je važno kada se zlonamerni sadržaj prikazuje samo određenoj grupi posetilaca.
U septembru 2026. Report URI je kroz CSP upozorenja otkrio grupu kompromitovanih e-trgovinskih sajtova sa kampanjom ClickFix. U CMS sadržaj su bili ubačeni Base64 učitavači, koji su preko preusmerivača vodili na lažni prikaz provere identiteta. Prikaz je žrtvi postavljao PowerShell komandu u clipboard i održavao je kao zakazani zadatak. Hostovi pod kontrolom napadača pojavili su se u upozorenjima pregledača dok je više domena još imalo čistu reputaciju kod poznatih servisa.
Početak bez prekida rada
Zaglavlje Content-Security-Policy-Report-Only ne sprovodi blokiranje i ne menja ponašanje sajta; beleži samo ono što bi aktivna politika blokirala. Organizacija tako može da prikupi početne podatke, sastavi inventar skripti, prati izmene i odlučuje koje nove izvore odobrava ili odbija.
Za stranice koje obrađuju kartična plaćanja, PCI DSS v4.0.1 je od 31. marta 2025. kroz zahteve 6.4.3 i 11.6.1 učinio obaveznim autorizaciju svih skripti, proveru njihovog integriteta, pisani inventar sa poslovnim obrazloženjem i mehanizam za otkrivanje neovlašćenih izmena sadržaja i HTTP zaglavlja. Praktičan poslovni zaključak je da inventar spoljnog koda mora obuhvatiti ono što pregledači zaista izvršavaju, uz trajno praćenje promena, a ne samo ono što se nalazi u internom repozitorijumu.