


Ranjivost u EDK II ugrožava servere koji koriste PXE podizanje
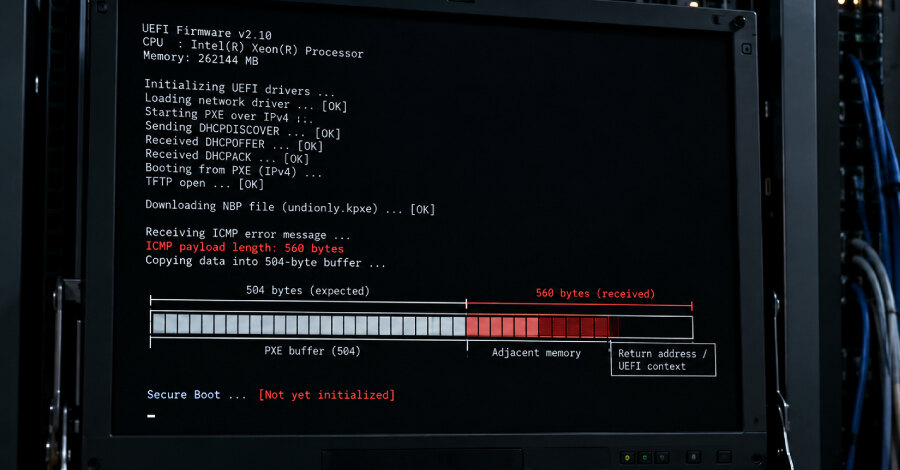
TianoCore je objavio ranjivost CVE-2026-97631 u referentnom UEFI kodu EDK II, ocenivši je sa 9,5 od 10. Greška pogađa EDK II do izdanja edk2-stable202608 i relevantna je za servere i opremu data centara koji se pokreću preko PXE mrežnog butovanja. Napadač koji tokom tog kratkog procesa može da dosegne uređaj sa susedne mreže može zaustaviti njegovo pokretanje, a pod precizno prilagođenim uslovima izvršiti kod pre nego što se aktiviraju Secure Boot i druge provere pri startovanju.
Prelivanje bafera u PXE kodu
UEFI se izvršava pre operativnog sistema. Pri PXE pokretanju računar preuzima početnu sliku preko mreže umesto sa lokalnog diska. U pogođenom delu EDK II, PXE drajver obrađuje ICMP poruke o greškama i kopira ih u memorijsku oblast veličine 504 bajta.
Provere veličine nisu ispravne ni u IPv4 ni u IPv6 implementaciji. Poruka duža od 504 bajta može preći granicu bafera i prepisati susednu memoriju podacima koje je izabrao napadač. Jedna oblikovana poruka poslata tokom mrežnog butovanja može izazvati zastoj procesa i sprečiti pokretanje sistema.
Izvršavanje proizvoljnog koda je složenije od izazivanja zastoja. Savet TianoCore-a navodi da napadač mora znati tačnu verziju firmvera kako bi konstruisao lažni događaj koji preusmerava izvršavanje. Kod se tada pokreće unutar firmvera, pre provere Secure Boot-a. Sam po sebi ne opstaje posle restarta, ali može poslužiti za instaliranje drugog koda koji se učitava pri narednim pokretanjima.
Obuhvat i stanje ispravke
Problematična petlja za kopiranje prisutna je od novembra 2010. EDK II koriste brojni proizvođači UEFI firmvera, uključujući AMI, Insyde i Phoenix, kao i Microsoftov Project Mu. Red Hat navodi pogođene pakete edk2 u Red Hat Enterprise Linux izdanjima 8, 9 i 10, dok SUSE i Debian na isti način označavaju svoje pakete.
Ispravka je u razvojnu granu EDK II ušla 15. oktobra i ograničava kopiranje prevelikih poruka na 504 bajta. Ipak, stabilno izdanje EDK II je još ne sadrži, a savet u trenutku objave ne navodi zakrpljenu verziju. Microsoft je izmenu uključio u grane izdanja projekta Project Mu i objavio označene verzije 26. oktobra.
Operativne mere za infrastrukturu
Za većinu kućnih i kancelarijskih računara koji se podižu sa lokalnog diska ova ranjivost nije relevantna. Rizik je vezan za mrežno butovanje i mogućnost napadača da se u tom trenutku nalazi na lokalnoj, odnosno susednoj mreži. Nema potvrde da je CVE-2026-97631 iskorišćena u napadima, niti je bila u katalogu CISA Known Exploited Vulnerabilities pri ažuriranju od 27. oktobra.
Dok proizvođač servera ili matične ploče ne isporuči BIOS odnosno UEFI ažuriranje, savet ne navodi potpunu zamenu za zakrpu. Organizacije koje ne koriste PXE mogu ga isključiti kako bi smanjile izloženost, a za okruženja u kojima je neophodan treba pratiti mrežni saobraćaj i zapise tokom podizanja sistema. Praktičan prioritet je popisati sisteme koji koriste PXE, utvrditi tačne verzije firmvera i od dobavljača zatražiti raspored dostupnosti ažuriranja.