


GMO nudi milion dolara za informacije o napadu na FX cloud
Nagrada nakon provale u servis za FX trgovanje
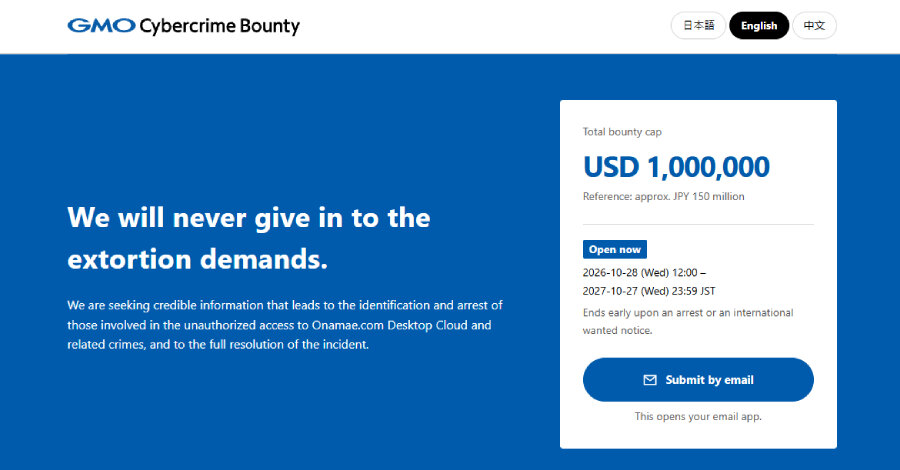
GMO Internet Group je 28. oktobra pokrenuo program GMO Cybercrime Bounty, sa ukupno do milion dolara za informacije koje dovedu do hapšenja ili međunarodne poternice za napadačima na Onamae.com Desktop Cloud. Kompanija je navela da je potencijalno pogođeno 26.739 servera, dok je za otkup 21. oktobra dobila zahtev od približno 50 miliona dolara, odnosno oko 8 milijardi jena.
Onamae.com Desktop Cloud korisnicima pruža Windows radne površine koje se koriste i za FX trgovanje. GMO Internet, kompanija iz grupe koja upravlja servisom, otkrila je 20. oktobra da je treća strana instalirala zlonamerne programe na pojedine korisničke servere. Od 21. oktobra zaustavila je servere na svim paketima usluge.
GMO je 24. oktobra potvrdio bezbednosni problem u sistemima usluge, neovlašćen pristup i iznošenje korisničkih podataka. Sadržaj sačuvan na serverima mogao je biti dostupan napadačima, uključujući pristupne podatke zapamćene u softveru MetaTrader 4 i MetaTrader 5. Brojevi platnih kartica korisnika nisu čuvani na tim serverima.
Posledice po brokerske naloge
OANDA Japan je potvrdila da se treća strana prijavljivala i trgovala na nekim korisničkim nalozima koristeći parove identifikatora i lozinki za koje broker smatra da su procureli sa GMO servera. Broker je ograničio trgovanje na nalozima koji mogu biti pogođeni i do 26. oktobra nije pronašao provalu ni curenje podataka u svojim ključnim sistemima.
FXTF je 22. oktobra upozorio da su treće strane možda preuzele kredencijale dela korisnika koji koriste VPS servere i zatim ih iskoristile za prijavu i trgovanje. GMO još nije potvrdio broj korisnika obuhvaćenih nadoknadom, obim objavljenih podataka niti koje će transakcije biti priznate kao osnov za obeštećenje.
Uslovi nagrade i mere za korisnike
Prijave se mogu poslati anonimno, na japanskom, engleskom ili kineskom jeziku. Nagrada se isplaćuje samo ako informacija vodi do hapšenja, uključujući hapšenje van Japana, ili do međunarodne poternice kao što je Interpolova crvena poternica. Program traje do takvog ishoda ili do 27. oktobra 2027. godine.
GMO traži proverljive podatke koji povezuju osobe, servere, domene, IP adrese, naloge ili adrese kripto-imovine sa napadom, iznudom ili tokom novca. Pretpostavke, neosnovane optužbe i javno dostupne informacije ne ispunjavaju uslove. Isključeni su učesnici napada, osobe koje su podatke pribavile nezakonito i zaposleni u GMO-u.
Korisnicima je savetovano da lozinke za brokerske naloge i trgovački softver promene sa uređaja koji nije korišćen za FX trgovanje, zatvore sve aktivne sesije i provere istoriju naloga i stanje sredstava. Važno je uključiti dvofaktorsku autentifikaciju gde je dostupna, promeniti ponovo korišćene lozinke i izvršiti potpuno antivirusno skeniranje uređaja.
GMO Internet planira isplatu po 5.000 jena svim trenutnim korisnicima, kao i pokriće potvrđenih neovlašćenih trgovačkih gubitaka i naknada nastalih zbog provale. Kompanija neće ponovo pokretati servis na kompromitovanim sistemima. Za poslovanje, slučaj pokazuje da cloud radne površine koje čuvaju trgovačke kredencijale moraju imati strogo odvojene privilegije, snažnu autentifikaciju i neprekidan nadzor pristupa.