


Francuska optužila Iran za sabotažu povezanih rashladnih sistema
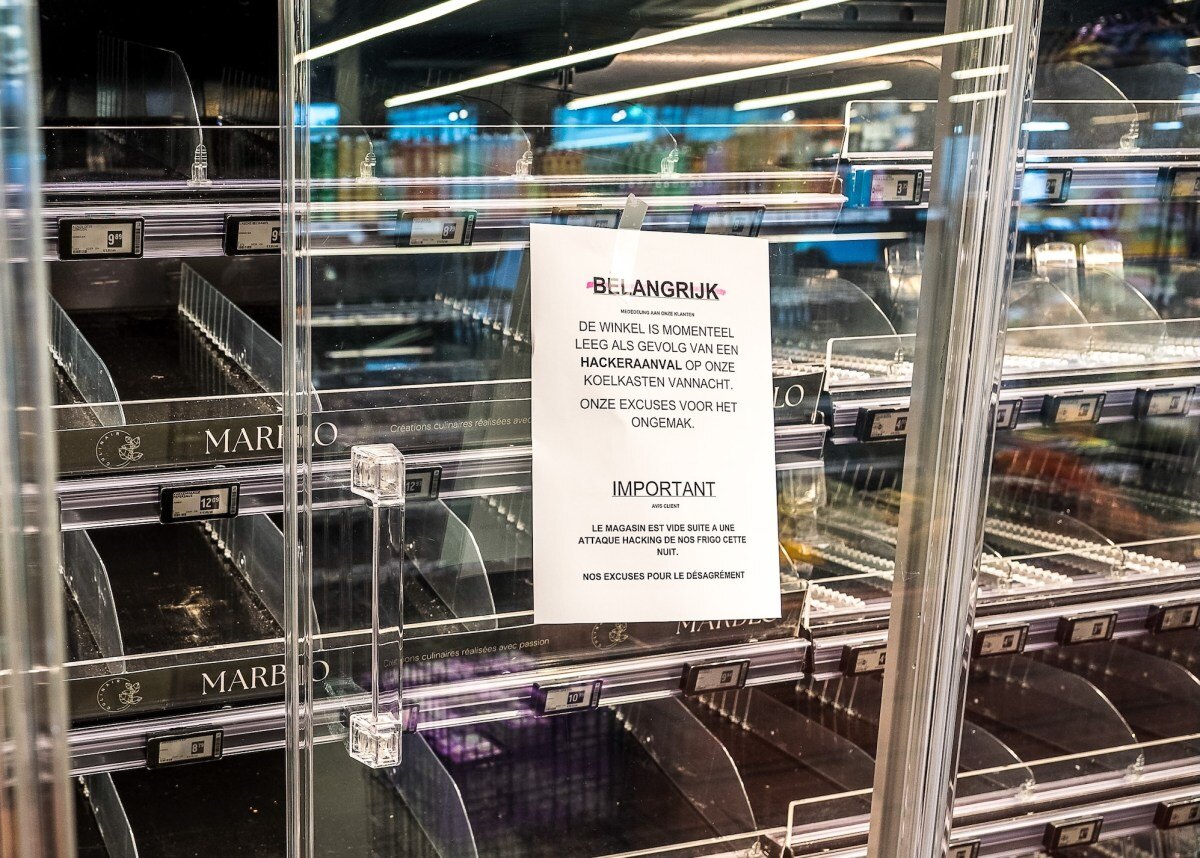
Francuska je Iransku revolucionarnu gardu optužila za sajbernapade na hiljade industrijskih rashladnih i zamrzivačkih uređaja povezanih na internet u Francuskoj i šire u Evropi. Dva talasa napada, tokom oktobra i novembra, pogodila su veb kontrolere koji upravljaju flotama uređaja u prodavnicama i supermarketima.
Ministar spoljnih poslova Francuske Žan-Noel Baro saopštio je u Parizu da odgovornost pripisuje Iranskoj revolucionarnoj gardi. Francuska je napad opisala kao sabotažu velikih razmera na svojoj teritoriji, pozvala iranskog ambasadora i najavila evropske sankcije protiv izvršilaca.
Temperatura kao sredstvo sabotaže
Napadači su daljinski pristupali kontrolerima i podizali temperaturu rashladnih sistema, sa ciljem da pokvare hranu i unište robu. Incident pokazuje da posledice kompromitovanja operativne tehnologije nisu ograničene na prekid rada informacionog sistema: mogu neposredno zahvatiti zalihe i svakodnevno poslovanje maloprodaje.
Na meti su bile i medicinske banke krvi. Francuska ustanova za krv navela je da su napadi zaustavljeni pre nego što je došlo do kvarenja krvi. Francuski ministar je dodao da je predmet pred pravosudnim organima.
Rizik zastarelih veb kontrolera
Bezbednosni istraživači upozorili su da su veb kontroleri za industrijsko hlađenje podložni udaljenim upadima. Među pogođenim uređajima bili su modeli danske kompanije Danfoss za koje se više ne objavljuju bezbednosne ispravke.
Takva oprema često ostaje u upotrebi godinama, dok njen veb interfejs postaje izložena tačka između poslovne mreže i fizičkog procesa. Činjenica da uređaj obavlja specijalizovan zadatak ne znači da može ostati izvan bezbednosnog nadzora.
Poslovni zaključak
Organizacije koje koriste povezanu operativnu opremu treba da vode tačan popis kontrolera, provere da li proizvođač i dalje isporučuje zakrpe i ograniče udaljeni pristup samo na neophodne korisnike i mrežne veze. Posebnu pažnju zahtevaju sistemi čiji prekid ili pogrešno podešavanje mogu ugroziti robu, zalihe ili kontinuitet rada.
Ovaj slučaj potvrđuje da se zaštita digitalne infrastrukture mora planirati zajedno sa zaštitom fizičkih procesa: vlasništvo nad uređajima, status podrške i procedura reagovanja moraju biti poznati pre incidenta.