


Langflow RCE ranjivost privukla 1.423 pokušaja napada
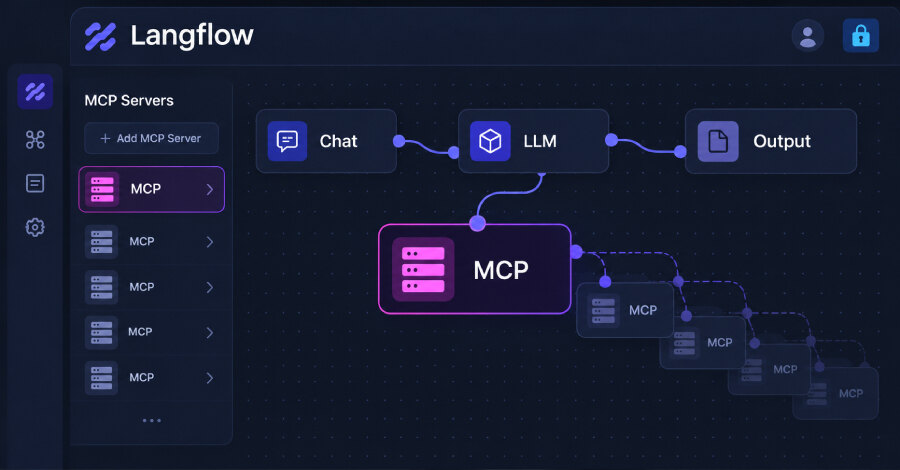
Previdian je od 19. septembra 2026. na honeypot senzorima zabeležio 1.423 pokušaja iskorišćavanja kritične Langflow ranjivosti CVE-2026-105740, sa CVSS ocenom 9,9. Problem pogađa verzije pre 1.9.0 i ovlašćenom korisniku, uključujući nalog bez administratorskih prava, može omogućiti izvršavanje proizvoljnog koda na serveru.
Langflow je platforma otvorenog koda za izradu AI aplikacija i agentskih tokova rada. DataStax, matičnu kompaniju Langflowa, IBM je preuzeo u februaru 2025. godine. Nagli rast pokušaja napada pokazuje da su javno dostupne tehničke pojedinosti brzo postale operativni obrazac za napadače.
Kako MCP konfiguracija vodi do izvršavanja komandi
Ranjivost je vezana za dodavanje MCP servera sa transportom stdio. Polje za komandu koje unese korisnik prosleđuje se komandi bash -c bez validacije, liste dozvoljenih izvršnih programa ili izolacije. Komanda se izvršava kada se preuzme lista MCP servera, a polje za promenljive okruženja takođe dopušta proizvoljno ubacivanje vrednosti, uključujući promenu PATH promenljive ili LD_PRELOAD.
Napadač se može prijaviti običnim korisničkim nalogom, poslati pripremljeni HTTP POST zahtev na putanju za MCP server i sačuvati zlonamernu komandu. Potom GET zahtev za listu MCP servera aktivira izvršavanje. Konfiguracija ostaje sačuvana u podešavanjima projekta i može se ponovo pokretati pri svakom učitavanju liste, što otvara prostor za trajni pristup.
Ovaj kanal je posebno nezgodan za pregled zato što MCP konfiguracije nisu vidljive tokom uobičajenog pregleda toka rada u editoru. Rizik je povezan i sa obrascem koji opisuje zloupotrebu izloženih AI krajnjih tačaka kroz zloupotrebu izloženih AI krajnjih tačaka i izvršavanje neželjenih procesa.
Šta su zabeležili honeypot senzori
Previdian je pokušaje povezao sa 27 jedinstvenih IP adresa iz više zemalja, uključujući Belgiju, Kinu, Nemačku, Hong Kong, Japan, Nigeriju, Filipine, Rusiju, Singapur, Južnu Koreju, Tajvan, Tanzaniju, SAD i Vijetnam. Aktivnost je pojačana 11. oktobra, kada su senzori registrovali 333 pokušaja, dok je 15. oktobra zabeleženo 66 pokušaja.
U jednom posmatranom nizu napadači su prvo proverili verziju Langflowa, zatim pokušali putanju /api/v1/auto_login, koja je na honeypotu vratila odgovor 403, a potom se uspešno prijavili čestim korisničkim imenom i lozinkom. Dobijeni bearer token odmah je iskorišćen za pristup ranjivoj putanji za MCP konfiguraciju.
Među zabeleženim korisnim teretima bili su pokušaji preuzimanja promenljivih okruženja i osetljivih Langflow podešavanja, kao što su LANGFLOW_SECRET_KEY i LANGFLOW_SUPERUSER_PASSWORD, kao i Docker komande za pristup sistemu domaćina i čitanje datoteke /etc/passwd. Uočene su i osnovne provere komandama id i whoami.
Prioriteti za zaštitu okruženja
Langflow treba nadograditi na zakrpljenu verziju, isključiti automatsku prijavu i primeniti jake, jedinstvene lozinke. Timovi treba da pregledaju evidencije autentikacije i zahteve ka putanji /api/v2/mcp/servers/, naročito kada sadrže neuobičajene komande ili izmene konfiguracije.
Ako zakrpljivanje ne može odmah da se sprovede, preporuka je postavljanje promenljive LANGFLOW_AUTO_LOGIN=false, izbegavanje direktnog izlaganja Langflowa nepouzdanim mrežama i dodela naloga samo pouzdanim korisnicima. Za poslovanje je ključna provera ko ima pristup MCP podešavanjima, jer se ovde običan prijavljeni nalog može pretvoriti u put do izvršavanja komandi na serveru.