


Kazna za napad na Associated Press i tržišni potres
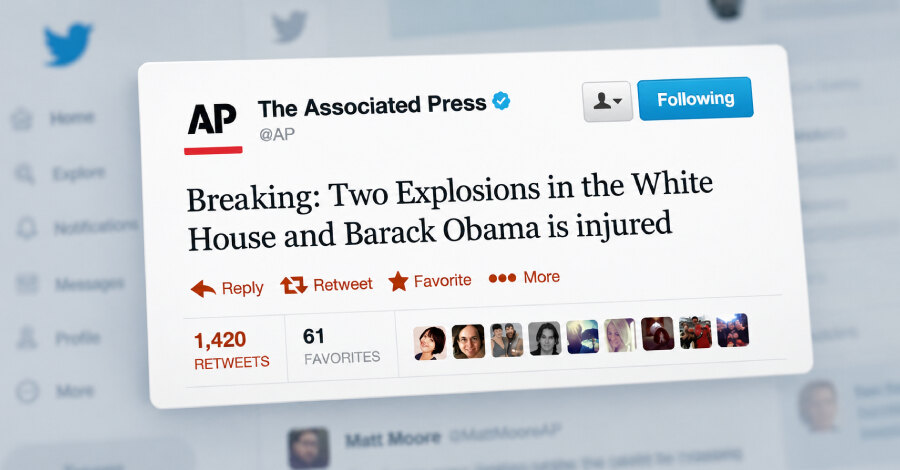
Američki savezni sud osudio je Ahmada Umara Aghu, poznatog kao „Th3Pr0” i člana grupe Syrian Electronic Army, na 42 meseca zatvora zbog uloge u hakerskoj zaveri protiv zapadnih medija. Ministarstvo pravde SAD navelo je da je Agha učestvovao u preuzimanju naloga Associated Pressa na Twitteru 23. aprila 2013. godine, posle čega je objavljena lažna vest o eksplozijama u Beloj kući i povredi predsednika Baracka Obame. Vrednost akcija u indeksu Dow Jones Industrial Average tada je privremeno pala za 136 milijardi dolara.
Presuda od 29. oktobra obuhvata aktivnosti koje su, prema Ministarstvu pravde SAD, bile deo šire kampanje organizovane i vođene iz kruga nekadašnjeg predsednika Sirije Bashara al-Assada, uključujući komandanta sirijske Generalne obaveštajne uprave. Sirijska elektronska armija započela je napade 2011. godine, a grupa je koristila fišing poruke za krađu lozinki zaposlenih.
Kako je kompromitovan medijski nalog
U napadima su ukradene lozinke korišćene za izmenu sajtova, preusmeravanje veb-saobraćaja i preuzimanje naloga na društvenim mrežama. FBI je u izjavi pod zakletvom iz 2014. godine naveo da je potvrda Twittera o resetovanju lozinke za nalog Associated Pressa poslata na Gmail adresu koju je Agha pretežno koristio.
Lažna objava bila je kratkog veka, ali je pokazala koliko tržište brzo reaguje na informaciju koja izgleda kao objava pouzdanog izvora. Agha je kasnije za Business Insider rekao da je veliki pad indeksa Dow bio cilj tog napada i da ga je grupa smatrala velikom pobedom.
Širi obim kampanje
Ministarstvo pravde SAD saopštilo je da je Agha napao približno 47 zapadnih medija, kompanija, neprofitnih organizacija i državnih tela SAD i savezničkih zemalja. U jednom slučaju prodro je u kompaniju koja je hostovala regrutni sajt Korpusa marinaca SAD i preusmerio posetioce na sliku sa pozivom marincima da odbiju naređenja i pridruže se sirijskoj vojsci. Umesto regrutnog materijala, tu sliku je videlo oko 3.500 potencijalnih posetilaca.
Agha je takođe dva puta pokušao da preuzme naloge Bele kuće na društvenim mrežama krađom lozinki zaposlenih. U jednom pokušaju pristupio je e-pošti zaposlenog, ali nije uspeo da druge zaposlene navede da mu daju dodatni pristup. FBI je za upad iz jula 2013. opisao kompromitovanje privatnog naloga e-pošte zaposlenog, bez kompromitovanja zvaničnog naloga Bele kuće.
Trošak oporavka posle napada
Sudski podnesci govore i o dugotrajnim posledicama za žrtve. Jedna kompanija koja izdavačima isporučuje sadržaj, oglase i linkove gubila je oko 35.000 dolara dnevno približno šest meseci. Globalna neprofitna organizacija pretrpela je gubitak od 480.000 dolara, uključujući oko 250.000 dolara za nove alate za nadzor mreže, a morala je da obučava više od 800 zaposlenih.
Za poslovanje, slučaj potvrđuje da zaštita službenih naloga nije samo pitanje reputacije. Višefaktorska autentifikacija, obuka za prepoznavanje fišinga, ograničene privilegije i unapred pripremljen postupak za oporavak naloga smanjuju prostor za zloupotrebu i trošak reakcije kada do nje dođe.