


Vlasnik MonsterClouda optužen zbog tajnih otkupnina
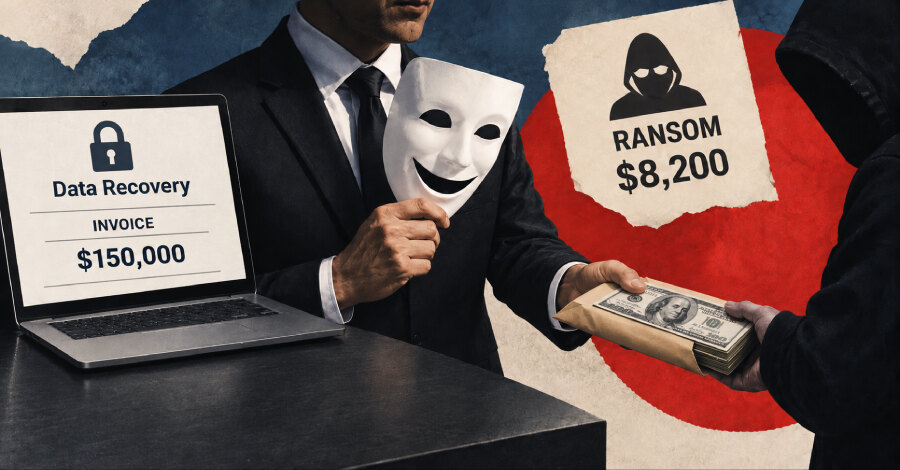
Ministarstvo pravde SAD optužilo je Zohara Pinhasija, vlasnika i operatera kompanije MonsterCloud sa Floride, za dve tačke elektronske prevare i jednu tačku zavere za elektronsku prevaru. Tužilaštvo navodi da je klijentima naplatio više od 19 miliona dolara, a napadačima isplatio više od 8 miliona dolara otkupnine kako bi pribavio dešifratore za podatke pogođene ransomwareom.
Pinhasiju, američko-izraelskom državljaninu poznatom i kao Zack Silver i Zack Green, stavlja se na teret da je žrtvama predstavljao kako MonsterCloud može da povrati podatke bez plaćanja otkupnine. Ako bude osuđen, za svaku tačku optužnice može dobiti do 20 godina zatvora.
Navodni alati za oporavak nisu postojali
Prema navodima optužnice, MonsterCloud je žrtvama preporučivao da ne plaćaju napadače i tvrdio da poseduje „vlasničke alate” i napredne tehnike dešifrovanja. Na sajtu kompanije pominjane su napredne metode i najsavremenija tehnologija za obnovu podataka.
Tužilaštvo, međutim, tvrdi da specijalizovanih alata za dešifrovanje nije bilo. Umesto toga, Pinhasi je navodno kontaktirao sajberkriminalce, plaćao im otkupninu i zauzvrat dobijao dešifratore potrebne za obnovu podataka klijenata.
Velika razlika između otkupnine i računa
U jednom slučaju iz avgusta 2023. godine, navodi se da je napadaču plaćeno približno 8.200 dolara, dok je klijentu ispostavljen račun od oko 150.000 dolara. U drugom incidentu, oko oktobra 2021. godine, otkupnina je iznosila približno 236.000 dolara, a klijent je naplaćen oko 380.000 dolara.
FBI navodi da je Pinhasi tvrdio da rešava ransomware incidente, a da pritom nije otklanjao osnovnu pretnju. Povraćaj fajlova sam po sebi ne potvrđuje da su napadači uklonjeni iz sistema, da su pristupi zatvoreni niti da je sprečeno dalje kompromitovanje.
Šta organizacije treba da traže od pružaoca usluge
Ovaj postupak podseća da uslovi angažovanja za odgovor na incident moraju jasno da odrede metod oporavka, troškove, ulogu trećih strana i eventualno pregovaranje sa napadačima. Posebno je važno razlikovati tehničku restauraciju podataka od pune sanacije sistema.
Za poslovanje, praktičan zaključak je da se pre angažovanja stručnjaka za ransomware proveravaju ugovorne obaveze, postupak eskalacije i dokazivi koraci sanacije, jer povrat podataka ne znači nužno i bezbedan oporavak okruženja.