


N-able privremeno ugasio N-central Cloud zbog 33 zero-day propusta
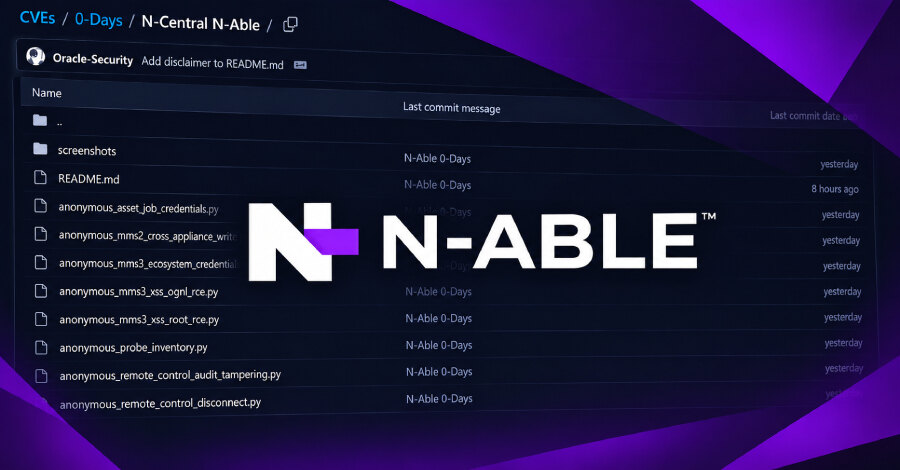
N-able je privremeno stavio van mreže hostovane N-central okoline nakon što je nezavisni istraživač Sean Bales javno objavio 33 zero-day ranjivosti, zajedno sa dokazima koncepta eksploatacije. Propusti su testirani na izdanju N-able N-central Appliance 2026.4.0.31, a kompanija je korisnicima lokalne, on-premise instalacije savetovala da isključe servere do daljeg.
Prekid se odnosi na hostovani N-central u Amerikama, regionu APAC i Evropi, kao i na N-central on-premise instalacije u tim regionima. N-able navodi da korisnici tokom radova ne mogu da pristupe klasičnom hostovanom N-central okruženju i da povezane usluge mogu biti nedostupne.
Rizici obuhvataju pristup nalozima i izvršavanje koda
Skup propusta prati se pod nazivom Able2Shell. Objavljeni tehnički detalji obuhvataju otkrivanje kredencijala, proizvoljan upis fajlova, prolazak kroz direktorijume, cross-site scripting, XML external entity injekcije i udaljeno izvršavanje koda.
Prema opisu istraživača, pojedini lanci napada mogu omogućiti anonimnu krađu kredencijala, kreiranje administratorskih naloga i izvršavanje koda pod nable ili root privilegijama. Navode se i zloupotreba poverenja između XXE i NCI komponenti, krađa tokena podrške, pokretanje nepotpisanih NSP paketa, XSS ka OGNL-u i autentifikovane obrnute ljuske.
Među prijavljenim problemima su i imitacija MDM-a, izmena tragova revizije, ubacivanje u privilegovane pomoćne procese i prekoračenje bafera u izvornom GenericTCP steku. Uspešna eksploatacija može napadaču obezbediti neovlašćen administrativni pristup N-central upravljačkom interfejsu i izvršavanje komandi kao root.
Koje usluge ostaju dostupne
N-able je saopštio da za sada nije uočio znake aktivne eksploatacije i da radi na hitnoj ispravci. Dok je hostovano klasično N-central okruženje nedostupno, Ecoverse usluge pod N-able Login ostaju na mreži: Asset View, Patching, Vulnerability Management, skriptovanje, politike i označavanje.
Za organizacije koje koriste N-central prioritet je da potvrde da li imaju hostovanu ili lokalnu implementaciju, prate obaveštenja dobavljača i ne vraćaju on-premise servere u rad dok N-able ne objavi dalja uputstva. Timovi treba da procene posledice prekida upravljanja uređajima i pripreme operativne postupke za period ograničene dostupnosti.