


OpenCode zakrpio izvršavanje koda kroz MCP prijavu na Windowsu
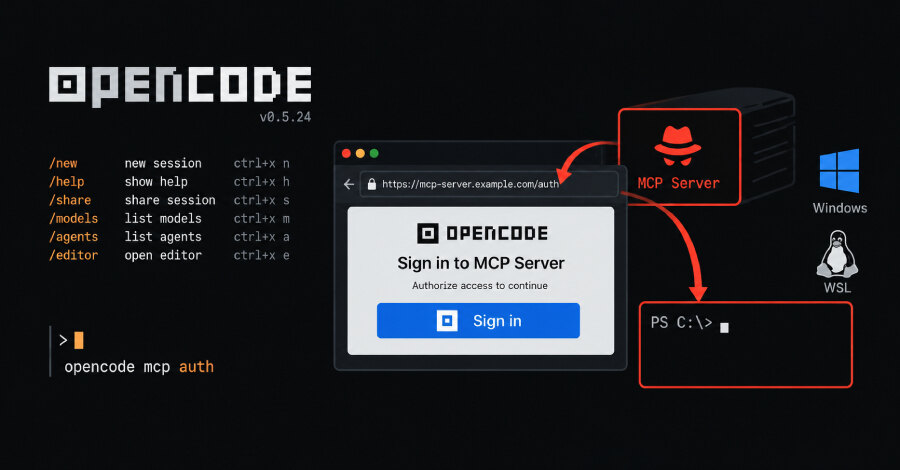
Anomaly je u verziji OpenCode 1.18.33, objavljenoj 28. septembra, otklonio propust koji je zlonamernom ili naknadno kompromitovanom MCP serveru omogućavao izvršavanje koda na razvojnoj stanici tokom prijave. Riziku su bile izložene verzije od 1.0.137 do 1.18.32 na Windowsu i Windows Subsystem for Linux okruženju, dok macOS i Linux nisu pogođeni.
Pillar Security je propust privatno prijavio 29. avgusta, a objavio ga 19. oktobra uz predloženu ocenu ozbiljnosti 9,8 od 10. Anomaly nije zatražio CVE niti je objavio bezbednosno upozorenje, pa standardni skeneri ranjivosti i upozorenja za zavisnosti ne moraju prepoznati instalacije koje su ostale na zahvaćenim izdanjima.
Kako je pokretanje prijave postalo tačka napada
OpenCode koristi MCP servere, zasnovane na Model Context Protocol-u, za povezivanje sa spoljnim alatima. Pri OAuth prijavi MCP server dostavlja autorizacioni endpoint, odnosno adresu koju klijent otvara u pregledaču. Na Windowsu i WSL-u OpenCode je tu adresu prosleđivao pomoćniku za otvaranje pregledača, koji je oko nje sastavljao PowerShell komandu bez odgovarajućeg maskiranja.
Napadač je zato mogao da pripremi adresu koja uz legitimni HTTPS oblik nosi PowerShell komandu. Sama provera da li adresa koristi HTTP ili HTTPS ne uklanja ovaj rizik, jer je za napad dovoljna uobičajena HTTPS adresa. Propust je zatvoren ažuriranjem pomoćnog paketa open na verziju sa ispravkom, a ne samo proverom protokola.
Do izvršavanja ne dolazi samim dodavanjem MCP servera ili otvaranjem OpenCode sesije. Korisnik mora da pokrene prijavu, komandom opencode mcp auth ili odgovarajućim zahtevom. Ipak, uslov za napad ne mora biti server koji je od početka zlonameran: dovoljan je pouzdan udaljeni server koji je kasnije preuzet ili domen koji promeni vlasnika.
Zašto je pregled konfiguracije važan
Pogođeni deo pomoćnog paketa open bio je ranije prepoznat kao rizik od ubacivanja komandi u Windows okruženju i ispravljen je u verziji 11. OpenCode je ostao na starijem izdanju. Sličan obrazac pojavio se i kod mcp-remote proxy-ja u julu 2025, kada je propust sa autorizacionim endpointom dobio oznaku CVE-2025-6514.
Pillar Security nije naveo dokaze da je ranjivost iskorišćena u napadima, niti je objavio indikatore za proveru ranije kompromitacije. Ovaj problem je odvojen od približno istovremeno objavljenog incidenta sa OpenCode Console servisom, u kojem su potencijalno mogli biti izloženi sačuvani API ključevi za OpenAI, Anthropic i Google.
Koraci za razvojne timove
Organizacije koje koriste OpenCode na Windowsu ili WSL-u treba direktno da provere instaliranu verziju i pređu na 1.18.33 ili noviju. Dok ažuriranje nije moguće, preporučeno je ukloniti udaljene MCP servere koji nisu provereni. Komanda opencode mcp list prikazuje trenutno konfigurisane servere i daje osnovu za pregled poverenja u integracije.
Praktičan zaključak je da se MCP konfiguracija tretira kao bezbednosno relevantan deo razvojnog okruženja: ažuriranje klijenta, pregled povezanih servera i kontrola vlasništva nad domenima smanjuju izloženost pri OAuth prijavama.