


OpenSSH 10.6p2 zatvara kritičan propust u Alpine SSH prijavi
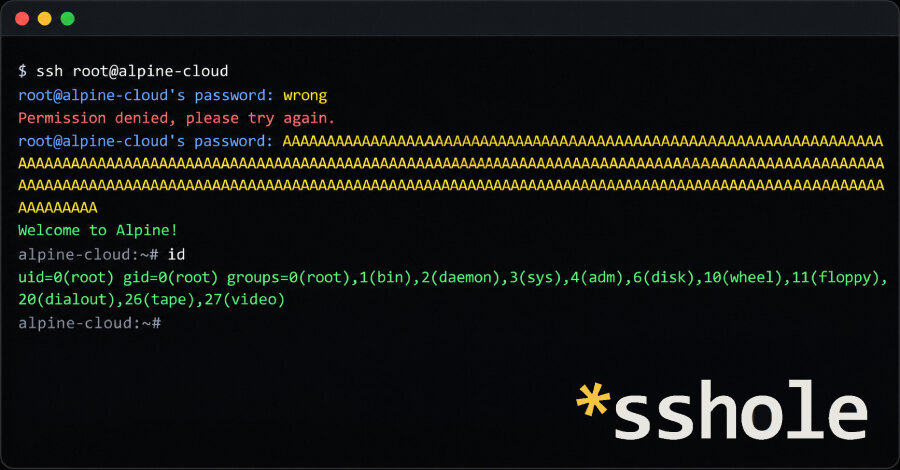
OpenSSH je objavio verziju 10.6p2 radi otklanjanja kritičnog propusta koji na pojedinim Alpine Linux serverima omogućava prijavu na naloge bez lozinke. Napadaču su potrebni mrežni pristup, korisničko ime i lozinka duga od 257 do 1.024 bajta. Alpine Linux je objavio ispravljene pakete za sva izdanja od 3.16 nadalje.
Problem pogađa sistem kada sshd proverava lozinke bez PAM interfejsa, kada je PasswordAuthentication uključen i kada na sistemu postoji makar jedan drugi nalog sa lozinkom. Standardni paket openssh-server u Alpineu gradi se bez PAM-a, dok je prijava lozinkom podrazumevano omogućena.
Koji sistemi su izloženi
Izloženi su serveri koji koriste openssh-server bez PAM-a ili openssh-server-pam uz UsePAM no, imaju podešeno PasswordAuthentication yes, nalog čije je polje lozinke * i najmanje jedan lokalni nalog sa hešom koji počinje sa $5$ ili $6$. Dovoljan je jedan takav heš da bi svi nalozi bez lozinke bili pogođeni, ako napadač zna njihovo ime.
Takvi nalozi mogu biti korisnici namenjeni isključivo SSH ključevima, korisnici iz direktorijumskog servisa preko musl-nscd, kao i root, koji je u osnovnoj Alpine slici od približno verzije 3.16 zapisan kao root:*. Podrazumevano podešavanje PermitRootLogin prohibit-password štiti root od direktne prijave lozinkom, ali ne uklanja rizik ako kompromitovani nalog može da stekne root ovlašćenja preko doas.
Zašto se prijava prihvata
Kada PAM nije uključen, sshd pokušanu lozinku obrađuje funkcijom crypt() i rezultat poredi sa sačuvanim poljem lozinke. Kod naloga bez lozinke to polje sadrži samo znak *, pa sshd za proveru preuzima so iz heša drugog naloga.
Za hešove tipa $5$ i $6$, musl crypt() odbija lozinke duže od 256 bajtova i kao signal greške vraća *. Taj rezultat se poklapa sa sačuvanim poljem naloga bez lozinke, zbog čega sshd prihvata autentikaciju. OpenSSH 10.6p2 sprečava takvo poklapanje kada je sačuvano polje kraće od četiri znaka.
Ažuriranje i provera nakon intervencije
Na Alpineu je potrebno ažurirati pakete komandom apk upgrade -U -a i potom ponovo pokrenuti servis komandom rc-service sshd restart, jer samo ažuriranje ne pokreće postojeći sshd proces iznova. Izdanja 3.21.10, 3.22.8, 3.23.8 i 3.24.4 već sadrže ispravljen paket, a zakrpe su dostupne i za grane 3.16 do 3.21 koje više nisu podržane.
Ako ažuriranje nije moguće odmah, isključivanje prijave lozinkom preko PasswordAuthentication no zaustavlja opisani napad. Pre promene treba potvrditi rad prijave SSH ključem, zadržati postojeću sesiju otvorenom dok nova prijava ne uspe i proveriti konfiguraciju komandom sshd -t. Povezani rizici iz povezani rizici iz Linux bezbednosnih incidenata pokazuju da pregled novostvorenih korisnika, autorizovanih ključeva, doas upotrebe i sshd zapisa mora biti deo zatvaranja ovakvog incidenta.
U logu /var/log/messages treba potražiti sshd zapise o prihvaćenoj prijavi lozinkom za naloge kao što su alpine, root ili korisnici samo sa ključevima. Nema prijavljenih zloupotreba, ali ako se sumnjiva prijava ne može isključiti, sistem treba tretirati kao kompromitovan i sprovesti potpunu proveru pristupa i privilegija.