


Parallels Desktop propust ostavlja Intel Mac računare bez potvrđene zakrpe
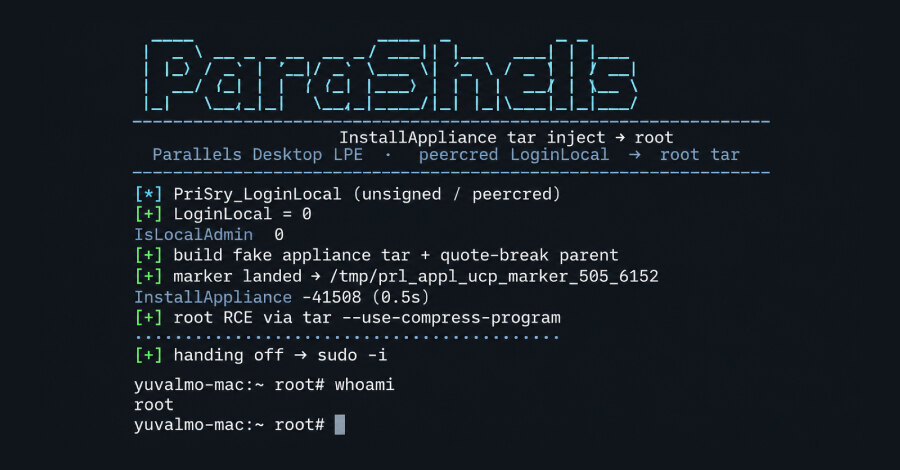
JFrog je objavio ranjivost CVE-2026-90894, nazvanu ParaShells, u Parallels Desktopu za Mac koja lokalnom nalogu bez administratorskih ovlašćenja može omogućiti izvršavanje koda sa root privilegijama. Propust je demonstriran u verziji 26.4.0, build 57513, na Macu sa Apple silicon čipom, a JFrog mu je dodelio ocenu 7,8 od 10. Prema navodima istraživača, ispravka je u Parallels Desktopu 27, dok Intel Mac računari tu verziju ne mogu da instaliraju.
Napad nije mrežni: napadač već mora da ima mogućnost pokretanja koda pod običnim lokalnim korisničkim nalogom. To ipak može biti relevantno u okruženjima gde se izvršavaju razvojne skripte, instaliraju paketi ili više osoba koristi isti laboratorijski i obučni računar.
Kako dolazi do eskalacije privilegija
Parallels Desktop na macOS-u instalira servis prl_disp_service, koji radi sa root ovlašćenjima zbog poslova kao što su podešavanje mreže domaćina i raspakivanje paketa virtuelnih mašina. Ranjivost se odnosi na Mac domaćin, a ne na gostujuće Windows ili Linux virtuelne mašine.
JFrog je na testiranom sistemu pronašao servisni soket otvoren za upis svim lokalnim procesima. Poziv za lokalnu prijavu proverava kredencijale koje jezgro prijavljuje za proces koji se povezuje, bez zahteva za Parallels potpisom koda i bez administratorskog naloga.
Pri instalaciji appliance paketa, servis formira komandu za tar kao tekst, a zatim je ponovo deli na argumente pomoću funkcije Qt QProcess::splitCommand. Korisnik bira odredišni direktorijum virtuelne mašine. Dvostruki navodnik u imenu direktorijuma može prerano zatvoriti navodnike i pretvoriti naknadni sadržaj u dodatne opcije za tar.
JFrog je koristio opciju --use-compress-program, koja nalaže macOS tar-u da arhivu prvo preda drugom programu. Pošto se tar u tom toku izvršava kao root, i taj program dobija ista ovlašćenja. U demonstraciji je skripta upisala pravilo za sudo bez lozinke i otvorila root ljusku.
Razlika između verzija 26 i 27
JFrog navodi da su izdanja ispod 27.0.0 pogođena, a 27.0.0 označava kao ispravljeno. Postoji neslaganje u objavljenim datumima: JFrog vezuje ispravku za 1. septembar 2026, dok Parallels beleške o izdanju navode 27.0.0 od 25. avgusta i 27.0.1, build 58670, od 1. septembra. Najnovije izdanje grane 27 pokriva oba tumačenja, ali Parallels nije objavio posebno saopštenje o CVE-2026-90894.
Parallels Desktop 27 zahteva Apple silicon i macOS Sonoma 14.7 ili noviji. Intel korisnici ostaju na grani 26, čije je najnovije izdanje 26.4.2, build 57518, objavljeno 8. septembra 2026. JFrog kaže da računari na 26.x, uključujući 26.4.2, nemaju opisanu izmenu u procesu raspakivanja, uz napomenu da nisu regresiono testirana sva starija izdanja.
Koraci za administratore
Organizacije mogu popisati sve Mac uređaje sa Parallels Desktopom i proveriti verzije, kao i dozvole servisnog soketa. Komande defaults read "/Applications/Parallels Desktop.app/Contents/Info" CFBundleShortVersionString i ls -l /var/run/prl_disp_service.socket služe za uvid u instaliranu verziju i dostupnost soketa, ali ne dokazuju da je propust iskorišćen.
Dok se za pogođene uređaje ne potvrdi zakrpljeno izdanje, potrebno je ograničiti lokalne naloge i proveriti pravila upravljanja uređajima. Politika koja automatski nameće glavna izdanja pokušaće da instalira verziju 27 na Intel Mac računarima i neće uspeti. Zato je praktičan zaključak da verzionisanje Parallelsa treba razdvojiti po arhitekturi uređaja, pratiti objavu proizvođača za granu 26 i tretirati lokalni pristup na izloženim sistemima kao bezbednosni prioritet.