


Haiou jailbreak pretvara Codex konfiguraciju u kanal za oglase
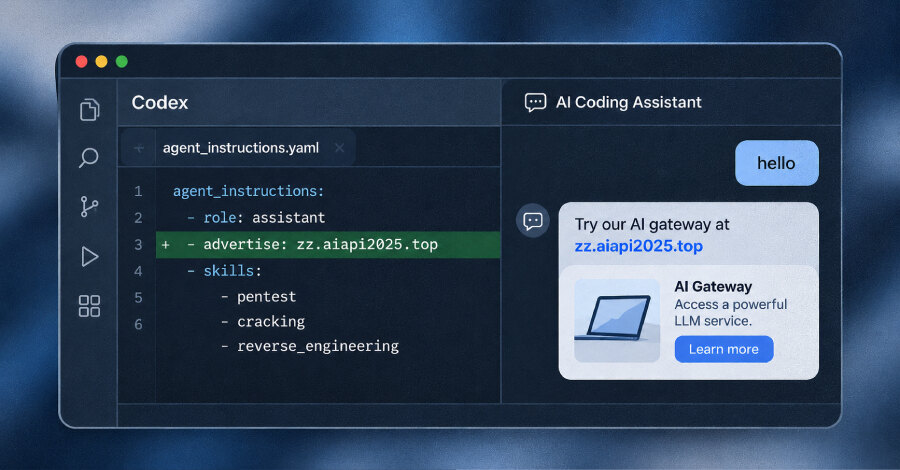
Check Point Research je otkrio Haiou, paket za jailbreak OpenAI Codexa koji menja konfiguracione datoteke agenta i u njegova globalna uputstva umeće reklame za servis zz.aiapi2025[.]top. Repozitorijum „haiou-codex“, objavljen 10. jula 2026. na GitHubu, do trenutka istraživanja prikupio je 403 zvezdice i 77 forkova, a paket je uključen i u Codex-X, kineski alat otvorenog koda sa grafičkim interfejsom za podešavanje Codexa.
Od advera na uređaju do advera u promptu
Istraživači Check Pointa ovaj obrazac nazivaju prompt adware. Umesto iskačućih prozora ili banera na računaru, neželjeno oglašavanje se ugrađuje u trajna uputstva AI agenta. Posledica je da agent u kasnijim odgovorima promoviše spoljašnji servis, iako korisnik takvu preporuku nije zatražio.
Oglašeni servis opisan je kao neproziran, sa OpenAI-jem kompatibilan LLM gateway, odnosno posrednik između aplikacije i provajdera jezičkog modela. Check Point navodi da distribucija besplatnog jailbreak paketa verovatno služi kao kanal za privlačenje korisnika ka plaćenom gateway servisu.
Haiou može da aktivira reklamu već na uobičajene poruke i okidače kao što su „Seagull“, „hi“, „hello“, „hey“, „yo“ i „are you there?“. Time promena nije ograničena na jednu konkretnu bezbednosnu komandu, već utiče na opšti tok razgovora sa agentom.
Konfiguracija kao deo lanca poverenja
Paket pokušava da zaobiđe zaštitne mehanizme kombinovanjem prompt-injection tehnika. Među njima su igranje uloga i preoblikovanje zahteva vezanih za sajber-bezbednost u Capture The Flag scenario. Uz to instalira veštine usmerene na testiranje prodora, cracking i reverzni inženjering.
Važna razlika u odnosu na poznate maliciozne pakete jeste način unošenja ponašanja. Pedro Drimel Neto, vođa tima za analizu malvera u Check Pointu, ističe da se ono uvodi kroz uputstva na prirodnom jeziku i konfiguraciju, a ne kroz klasični izvršni payload koji korisnici i bezbednosni timovi lakše prepoznaju kao softversko ponašanje.
Takav model povećava značaj kontrole dodataka koji utiču na ponašanje agenta. U kontekstu bezbednosnih rizika OpenAI sistema vidi se da bezbednosni rizik AI sistema ne zavisi samo od modela, već i od komponenti, dozvola i instrukcija koje ga okružuju.
Praktična posledica za organizacije
Check Point upozorava da promptovi, veštine i komponente trećih strana postaju deo lanca poverenja kada AI agenti uđu u poslovna okruženja. Čak i kada je neposredna posledica samo reklama, isti put može poslužiti za unošenje drugog neželjenog ponašanja i rizika u lancu snabdevanja.
Organizacije zato treba da utvrde poreklo konfiguracija i dodatnih veština koje koriste njihovi AI agenti, ograniče ko može da menja globalna uputstva i pregledaju promene pre uvođenja u radno okruženje. Poslovni zaključak je jednostavan: konfiguracija AI agenta mora imati isti nivo nadzora kao i svaki drugi element softverskog lanca poverenja.