


Tensorlake SDK kompromitovan kroz Shai-Hulud napad na npm
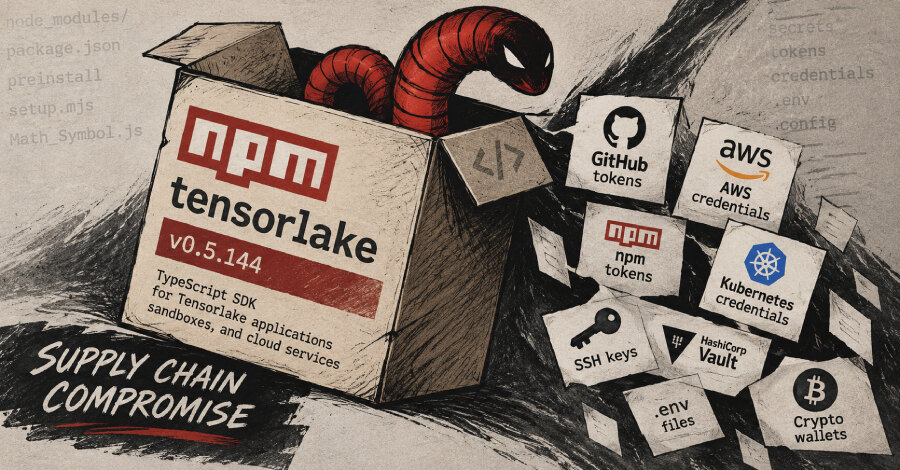
npm paket tensorlake, TypeScript SDK za Tensorlake aplikacije, sandbokse i cloud servise, kompromitovan je u napadu na lanac snabdevanja. Zlonamerna verzija 0.5.144 isporučivala je Shai-Hulud crva za krađu akreditiva; više nije dostupna za preuzimanje iz npm registra.
Socket je naveo da je paket sadržao prikriveni malver za prikupljanje i iznošenje tajni, uspostavljanje postojanosti i izvršavanje koda koji se preuzima sa udaljene lokacije. Time posledice ne ostaju ograničene na jedan API ključ, jer riziku mogu biti izložene sve tajne dostupne procesu koji pokreće zavisnost.
Kako je zlonamerna verzija radila
Analiza izdanja 0.5.144 pokazala je preinstall kuku koja pokreće datoteku package/lib/setup.mjs. Taj prikriveni učitavač zatim, preko Bun okruženja, pokreće glavnu komponentu crva u datoteci package/lib/Math_Symbol.js.
Malver je namenjen prikupljanju podataka iz lokalnih fajlova, CI okruženja, Kubernetes izvora i HashiCorp Vault-a. Među metama su npm i GitHub tokeni, AWS akreditivi i tajne, Kubernetes akreditivi, SSH ključevi, .env fajlovi, novčanici za kriptovalute, podaci aplikacija za poruke, kao i konfiguracioni i MCP fajlovi povezani sa Anthropic Claude, Cursor, Kiro, Windsurf i Zed alatima.
Komponenta za krađu podataka ubacuje i binarni alat HackBrowserData, iznosi prikupljeni sadržaj i pokušava da zadrži pristup na kompromitovanom računaru. Napadač tako može ostati prisutan i nakon uklanjanja pogođene zavisnosti, ako se ne uklone mehanizmi postojanosti i ne zamene kompromitovane tajne.
Širenje kroz naloge za objavljivanje
Shai-Hulud pregledava pakete povezane sa identitetom žrtve koja ih objavljuje, gradi Sigstore provenance i ponovo objavljuje kompromitovane verzije. Socket je takođe uočio reference na lažni Copilot/Dependabot tok rada, što ukazuje na mogućnost postavljanja GitHub Actions tokova rada.
Za pronalaženje komandno-kontrolne adrese malver koristi Ethereum ugovor, dok GitHub služi kao rezervni kanal za smeštanje šifrovanih ukradenih podataka u javni repozitorijum. Takozvana komponenta „hostage token” preko PowerShell nadzora proverava važenje ukradenog GitHub tokena; opoziv tokena može aktivirati kod koji napadač dostavlja kroz cmdlet Invoke-Expression.
StepSecurity je utvrdio da su zlonamerne datoteke postavljene u glavnu granu repozitorijuma tensorlakeai/tensorlake pod imenom održavaoca. Prvi sporni commit zabeležen je 7. oktobra 2026. u 01:20 UTC, a narednog dana je repozitorijumski tok za izdanja objavio verziju 0.5.144 na npm-u.
Šta proveriti u okruženju
Malver može da upiše .claude/settings.json i .vscode/tasks.json u dostupne repozitorijume, kako bi se ponovo pokrenuo kada se projekat otvori u Claude Code-u ili Visual Studio Code-u. Organizacije koje su instalirale verziju 0.5.144 treba odmah da je uklone, rotiraju akreditive i provere CI sisteme, repozitorijume, tokove objavljivanja i navedene konfiguracione fajlove. Ključni poslovni korak je tretirati svaku tajnu dostupnu pogođenom procesu kao potencijalno izloženu dok se provera ne završi.