


VOLTA pretvara ukradene podatke u AI dosije žrtve
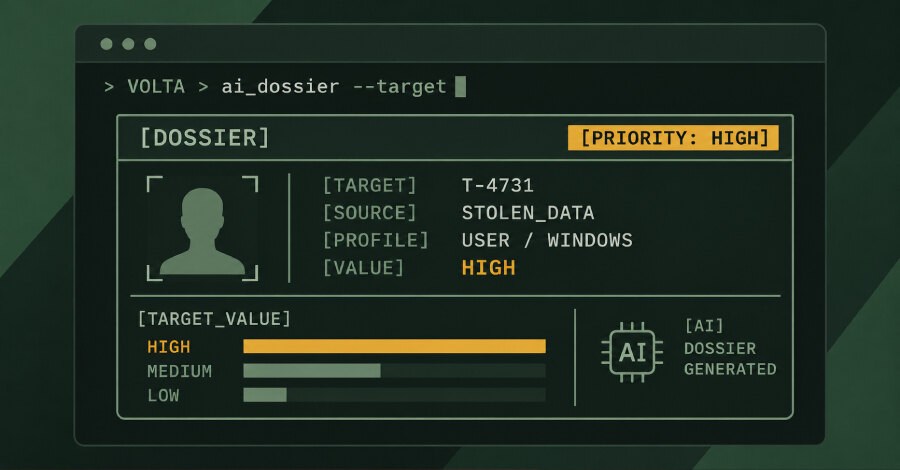
Cisco Talos je otkrio Windows infostealer VOLTA-AUTODOXER, odnosno VOLTA, koji prikuplja podatke sa kompromitovanog računara i zatim ih uz pomoć velikih jezičkih modela rangira prema potencijalnoj vrednosti za napadača. Malver podrazumevano koristi Anthropic Claude Opus 4.6, a kao rezervne modele Moonshot AI Kimi K2 i Google Gemini 2.5 Flash, preko OpenRouter API pristupnika.
VOLTA prikuplja lozinke i kolačiće iz Chromium pregledača, podatke iz Outlook profila i Slack radnih prostora, platne kartice, fraze za oporavak kripto-novčanika, sesije za Discord, Telegram, Steam i Roblox, Microsoft OAuth tokene, SSH i ključeve cloud provajdera, Wi-Fi profile i snimke ekrana.
Od sirovog zapisa do procene vrednosti mete
Prikupljeni sadržaj malver oblikuje u strukturisani paket dokaza o osobi iza računara. Paket može da obuhvati geolokaciju i kućnu adresu, poslodavca i njegov domen, pretpostavljenu godinu rođenja, poslednje četiri cifre kartice, Slack radne prostore, metapodatke o autoru dokumenata, pokazatelje iPhone bekapa i procenu vrednosti Roblox naloga.
Za dodatnu potvrdu podataka VOLTA koristi ukradeni pristup Gmail sesiji. Pretražuje poruke i račune povezane sa servisima Amazon, DoorDash, Uber Eats, Grubhub, Walmart i PayPal kako bi povezao adresu sa istorijom porudžbina. Time napadač ne dobija samo skup akreditiva, već kontekst za izbor prioriteta.
Sistemskom porukom od oko 240 reči model dobija ulogu forenzičkog obaveštajnog analitičara. Uputstvo nalaže da koristi isključivo činjenice iz dostavljenog paketa. Izlaz treba da sadrži odeljak „WHAT THEY'RE WORTH”, sa vrednostima rangiranim kao niskim, srednjim ili visokim, kao i „THEIR OPSEC”, procenu bezbednosnog držanja žrtve i higijene lozinki.
Višemodelski lanac i Telegram eksfiltracija
VOLTA proverava da li model odbija zahtev izrazima poput „I can't” ili „I'm not able”, pa potom prelazi na sledeći model. Takav lanac može da obuhvati do tri modela. Cilj nije ubrzanje same krađe, već prebacivanje analitičkog posla sa operatera na automatizovanu obradu.
Podaci se šalju preko Telegrama u tri etape: odmah po pokretanju stealera, nakon AI analize i nakon obogaćivanja podacima iz Gmail računa. Šablon sa šest polja, koja se popunjavaju pri izradi binarnog fajla, sadrži Telegram kanal za eksfiltraciju, API ključeve i druga podešavanja. Cisco Talos navodi da to može ukazivati na komplet za izradu malvera namenjen kupcima ili na prilagođene binarne fajlove za pojedinačne narudžbine.
Šta ovaj obrazac znači za organizacije
Ovaj slučaj pokazuje zašto je zloupotreba AI servisa za obradu ukradenih podataka važan podsetnik da se AI servisi mogu zloupotrebiti i za obradu kompromitovanih podataka. Talos je opisao i NIK C2, Go alat za udaljeni pristup Windows sistemima sa više od 52 komande, koji može da pošalje ukradene podatke na AI analizu unutar kompromitovane sesije.
NIK C2 može da proveri promenljive okruženja za vrednost OPENAI_API_KEY kada napadač nije uneo ključ. Takva zloupotreba tuđeg pristupa modelu, poznata kao LLMjacking, može prebaciti trošak inferencije na žrtvu i otežati pripisivanje zahteva.
Praktičan zaključak za poslovanje je da zaštita krajnjih uređaja mora obuhvatiti MFA i kontrolu sesija, ograničavanje pristupa pošti i cloud ključevima, bezbedno čuvanje API ključeva i nadzor nad neuobičajenim iznošenjem podataka. Kada napadač automatizuje procenu vrednosti ukradenih podataka, svaka nepotrebno dostupna sesija ili tajna postaje brže upotrebljiva.