


APT29 zloupotrebio Plerdy analitiku za napade na iOS i Android
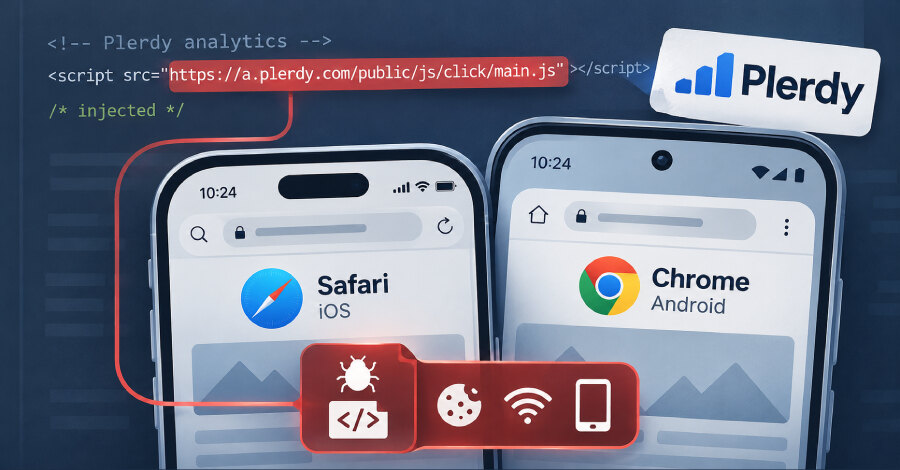
Francuska kompanija Sekoia otkrila je sredinom oktobra 2026. kampanju Poisoned Source, povezanu sa akterom APT29, u kojoj su kompromitovani sajtovi, lažni domeni i Plerdy SEO Tracker korišćeni za napade na iOS i Android uređaje. Napadači su od 27. avgusta do 3. septembra 2026. ubacili zlonamerni kod u skriptu a.plerdy[.]com/public/js/click/main.js, a zatim posetiocima isporučivali eksploatacione lance prilagođene platformi.
Umetnuti JavaScript prikuplja atribute pregledača i uređaja, nakon čega infrastruktura za isporuku bira sledeću fazu napada. Sekoia navodi tri vektora: kompromitovanje legitimnih sajtova, domene koji imitiraju istaknute organizacije i napad na lanac snabdevanja kroz Plerdy SEO Tracker. Među pogođenim sajtovima su industrijsko udruženje iz SAD, evropska politička stranka i bugarski sajt povezan sa vojnom tematikom.
Eksploatacije za iOS i Android
Za iOS su identifikovane dve klase napada. Klasa A cilja iOS 16.7 i koristi CVE-2025-43529 i CVE-2024-27834 za krađu kolačića. Klasa B cilja iOS 18.5 i koristi lanac DarkSword sa ranjivostima CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 i CVE-2025-43520.
Druga iOS varijanta može da prikupi opsežne podatke, uključujući SMS i iMessage poruke, baze Apple Mail-a, govornu poštu, podatke aplikacija WhatsApp i Telegram, iCloud Keychain, Wi-Fi lozinke, kontakte, istoriju poziva, Safari istoriju i kolačiće, fotografije i podatke iz Apple Health-a, Kalendara, Beleški i iCloud Drive-a.
Klasa C cilja Android uređaje sa Chrome verzijama od 139 do 145, uz izuzeće verzije 143. Lanac koristi CVE-2026-3910 i CVE-2025-27038 za udaljeno izvršavanje koda, izlazak iz sandbox okruženja i podizanje privilegija, a potom isporučuje AndroSnitch za prikupljanje Chrome podataka i Wi-Fi lozinki. Kod proverava i identifikator Samsung Galaxy S25 Ultra, SM-S938B, te prekida eksploataciju ako se model podudara.
Rizik dobavljačkog lanca i mobilnog pregledača
U sva tri slučaja ukradeni podaci šalju se na endpoint ad.starx-net[.]com:8881/telemetry/v12. Sekoia ocenjuje da upotreba komercijalnih mobilnih eksploatacionih okvira, poput DarkSword-a, snižava trošak i tehnički prag za napredne mobilne napade. Kampanja je možda bila usmerena na pojedince, ali nije razjašnjeno da li su napadači birali posetioce određenih sajtova ili su prikupljali podatke sa nezaštićenih uređaja radi naknadne selekcije.
Za organizacije je ključna činjenica da i legitimna analitička skripta može postati put do kompromitacije korisničkog uređaja. Potrebno je voditi evidenciju spoljnog JavaScript koda, proveravati izmene kod dobavljača, pravovremeno ažurirati iOS, Android i Chrome, kao i ograničiti pristup osetljivim podacima sa mobilnih uređaja dok se ne proceni rizik od kompromitovanih web zavisnosti.