


Kritična LXD i MicroCloud greška omogućava krađu identiteta klijenta
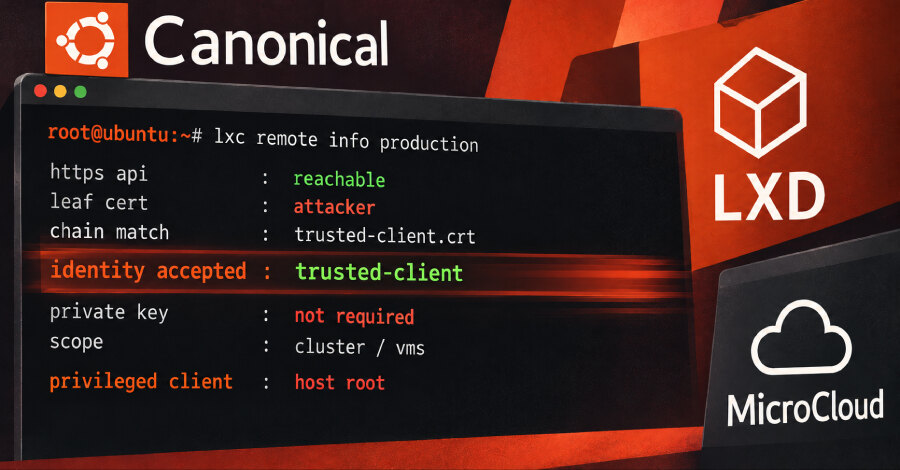
Canonical je ispravio ranjivost CVE-2026-112816 sa maksimalnom ocenom CVSS 10,0 u proizvodima LXD i MicroCloud. Napadač koji može da dosegne HTTPS API i pribavi javni sertifikat već pouzdanog klijenta mogao je da se prijavi kao taj klijent bez posedovanja njegovog privatnog ključa, sa pristupom klasteru i njegovim virtuelnim mašinama.
Rizik je naročito visok kada se oponaša privilegovani nalog. Canonical navodi da takav pristup može dovesti do root pristupa host mašini. Za iskorišćavanje su potrebni mrežni pristup API-ju i javni sertifikat klijenta koji se već nalazi u serverovoj listi poverenja.
Provera sertifikata prihvatala je pogrešan identitet
LXD i MicroCloud koriste uzajamni TLS za udaljeni pristup API-ju. Klijent se predstavlja sertifikatom, a server prihvata identitete čiji se sertifikati nalaze u trust store-u. Problem je nastao u načinu na koji je server upoređivao sertifikate iz lanca sa tom listom poverenja.
TLS veza potvrđuje da klijent poseduje privatni ključ samo za prvi, odnosno leaf sertifikat. Ostale sertifikate u lancu šalje sam klijent. Napadač je zato mogao da doda javni sertifikat pouzdanog klijenta iza sopstvenog sertifikata i da bude prihvaćen kao pouzdani identitet.
Koje verzije treba ažurirati
Canonical je objavio ispravljene snap verzije: LXD 6.10.1 na kanalu 6/stable, 5.21.9 na 5.21/stable, 5.0.11 na 5.0/stable i 4.0.15 na 4.0/stable. Za MicroCloud su dostupne verzije 3.4.1 na 3/stable i 2.1.5 na 2/stable.
Samostalni LXD podrazumevano ne izlaže mrežni API, već sluša lokalni soket. Mrežni pristup postoji tek kada administrator uključi podešavanje core.https_address. MicroCloud okuplja više LXD mašina u klaster, a Canonical upozorava da napadač koji presretne javni sertifikat člana pri pridruživanju klasteru može da se prijavi kao taj član.
Ranjivost je prijavio projekat Incus, nastao kao zajednički fork LXD-a. Incus je isti propust ispravio u verziji 7.6.0, zajedno sa još 17 bezbednosnih problema. Ubuntu paketi LXD-a iz arhive označeni su kao neafektirani ili nisu isporučeni, pa se ispravke odnose na snap izdanja.
Operativni koraci za administratore
Canonical preporučuje osvežavanje instalacija komandama sudo snap refresh lxd i sudo snap refresh microcloud. U trenutku objave savetodavnog obaveštenja, ispravljene LXD tačkaste verzije još su prelazile sa candidate na stable kanal, zbog čega je neophodno proveriti stvarno instaliranu verziju nakon osvežavanja.
Za LXD nije naveden privremeni konfiguracioni popravak. Dok ažuriranje ne bude potvrđeno, ograničavanje pristupa mrežnom API-ju smanjuje izloženost, a za Incus je jedina preporučena privremena mera ograničavanje pristupa listeneru. CISA je 30. oktobra ocenila da ranjivost nije poznata kao iskorišćena, nije na listi Known Exploited Vulnerabilities i javno dostupan radni eksploat nije objavljen. Poslovni prioritet je zato jasan: identifikovati mrežno izložene LXD i MicroCloud instance, primeniti odgovarajuće verzije i potvrditi da API ostaje dostupan samo odobrenim mrežama.