


JavaScript kampanja pogodila 953 Magento internet prodavnice
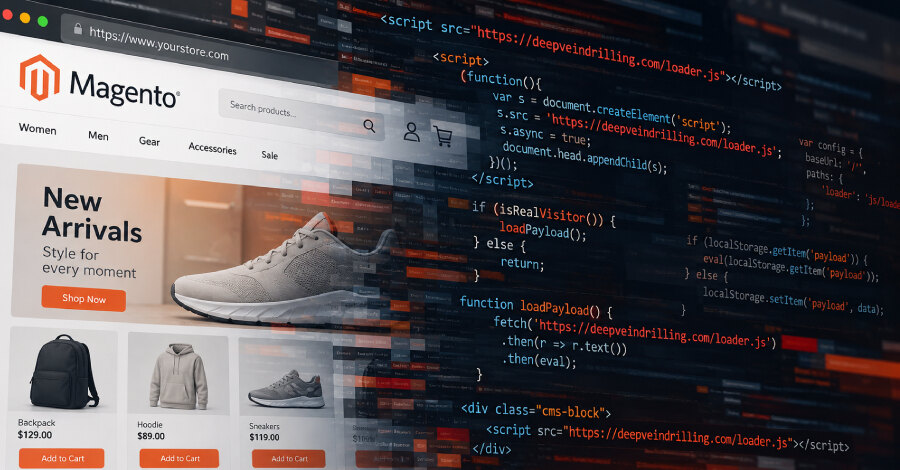
Nepoznati akter kompromitovao je 953 internet prodavnice, pretežno sa platformom Magento, u kampanji aktivnoj od jula 2025. Sansec je otkrio da se mali JavaScript učitavač umeće u Magento CMS blokove, a najnoviji domen deepveindrilling[.]com pronađen je u blokovima 83 prodavnice od registracije domena 6. oktobra 2026.
Učitavač razlikuje kupce od bezbednosnih skenera
Kada kupac otvori kompromitovanu prodavnicu, CMS blok prikazuje kod koji pregledač usmerava ka infrastrukturi napadača. Server najpre procenjuje da li zahtev dolazi od stvarnog posetioca ili od bezbednosnog alata. Skeneri zato mogu dobiti prazan ili bezopasan odgovor, dok se zlonamerni sadržaj isporučuje odabranim posetiocima.
Sansec je kroz vreme zabeležio pet domena povezanih s kampanjom: manulfie[.]click, neswnsssn[.]click, lanhd6549tdhse[.]top, additionalver[.]com i deepveindrilling[.]com. Najnoviji domen koristi Cloudflare i odgovara samo na zahteve za skriptom koji potiču od stvarnih posetilaca zaraženih prodavnica.
Uočene su dve varijante učitavača. Prva preuzima spoljašnji JavaScript i čuva završni sadržaj u browserovom localStorage prostoru, pa se on može ponovo izvršiti pri sledećoj poseti čak i kada spoljašnji domen više nije dostupan. Druga varijanta dodaje proveru otiska pregledača kako bi filtrirala botove i bezbednosne skenere. Konačni sadržaj koji se isporučuje kupcima nije utvrđen.
PolyShell se pojavljuje kao važan put do kompromitacije
Sansec procenjuje da je kod u 471 Magento prodavnici ubrizgan preko ranjivosti PolyShell, označene kao CVE-2026-48356. U još 102 slučaja fajlovi su otpremani zloupotrebom PolyShell-a ili ranjivosti SessionReaper, CVE-2025-54236.
U jednom slučaju na Magento 2.4.7-p1 pronađeni su PolyShell web shellovi maskirani kao PNG slike u direktorijumu pub/media/custom_options/quote/, pored učitavača additionalver[.]com u CMS bloku. Blok je 7. oktobra prešao na deepveindrilling[.]com, a prodavnica nije imala instaliranu Adobe zakrpu APSB26-73 za podržane linije izdanja.
Druga kompromitovana prodavnica koristila je Magento 2.4.7-p10 bez nedostajućih osnovnih zakrpa, ali je napadač dodao neovlašćeni administratorski nalog i preko njega uneo kod. To pokazuje da provera verzije i osnovnih zakrpa sama po sebi ne otklanja potrebu za nadzorom privilegovanog pristupa.
Kontrole koje treba proveriti
Vlasnici prodavnica treba da pregledaju sumnjive administratorske naloge i neočekivane CMS blokove, posebno zapise u tabelama cms_block i cms_page. Takođe je potrebno održavati instalacije ažurnim i primenjivati jake lozinke za administratorske naloge.
Za poslovanje je praktičan zaključak da se Magento bezbednost mora proveravati kroz zakrpe, integritet sadržaja CMS blokova i kontrolu naloga: napad koji selektivno odgovara stvarnim kupcima može izmaći rutinskom automatizovanom skeniranju.