


CISA u KEV katalog dodala Plex2Shell, Siemens i SiteGuard propuste
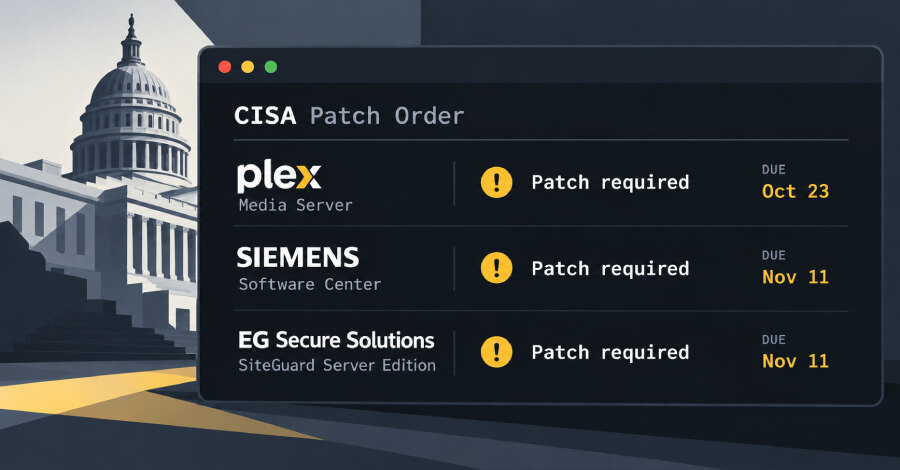
Američka Agencija za sajber-bezbednost i bezbednost infrastrukture, CISA, dodala je šest aktivno zloupotrebljavanih ranjivosti u katalog Known Exploited Vulnerabilities (KEV): četiri propusta Plex2Shell u Plex Media Serveru, grešku u Siemens Software Centeru i propust u SiteGuard Server Editionu. Najviši prijavljeni skor među Plex propustima ima CVE-2026-96656, sa CVSS ocenom 8,6.
Plex2Shell omogućava povezivanje više slabosti
Četiri ranjivosti u Plex Media Serveru nose oznake CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 i CVE-2026-96656. Dve su SSRF slabosti, jedna se odnosi na nepravilnu neutralizaciju kodiranih URI šema na veb-stranici, dok poslednja omogućava eksternu kontrolu naziva datoteke ili putanje.
Istraživač Zach Main, koji je prijavio propuste, naveo je da udaljeni napadač može povezati sva četiri problema i postići udaljeno izvršavanje koda bez autentifikacije. Plex je greške otklonio izdanjem Plex Media Server 1.43.3.10861, objavljenim 3. avgusta 2026.
Aktivna zloupotreba već je zabeležena: akteri pretnji koriste propuste za postavljanje rudara kriptovaluta i proxy malvera. To znači da provera samo jednog CVE-a nije dovoljna kada je servis izložen mreži; bitni su stvarna verzija servera, dostupnost upravljačkog interfejsa i potvrda da je ažuriranje uspešno završeno.
Siemens i SiteGuard takođe su na listi aktivno iskorišćenih grešaka
CISA je označila i CVE-2026-110936 u Siemens Software Centeru, DLL sideloading ranjivost sa CVSS ocenom 8,4. Propust se zloupotrebljava u ClickFix napadima uz platformu Romulus.
Drugi slučaj je CVE-2026-106931 u EG Secure Solutions SiteGuard Server Editionu. Reč je o ranjivosti ubrizgavanja komandi sa CVSS ocenom 8,5, za koju je japanska kompanija potvrdila aktivnu eksploataciju. Dodatni detalji o toj aktivnosti nisu objavljeni.
Rokovi zahtevaju prioritetnu proveru sistema
CISA je federalnim civilnim izvršnim agencijama SAD naložila da do 23. oktobra 2026. otklone CVE-2026-106931, CVE-2026-96656 i CVE-2026-96654, a preostale propuste do 3. novembra 2026. KEV unos nije sam po sebi tehnički dokaz kompromitovanja određene organizacije, ali potvrđuje da su propusti korišćeni u napadima.
Za poslovanje je praktičan zaključak jasan: timovi treba bez odlaganja da popišu Plex, Siemens Software Center i SiteGuard instalacije, uporede verzije sa dostupnim ispravkama, ograniče nepotrebnu izloženost servisa i evidentiraju rezultat zakrpljivanja. Prioritet mora imati sistem koji je dostupan spoljnim mrežama ili obrađuje osetljive podatke.