


ROMULUS ClickFix kampanja isporučuje RAT za nadzor računara
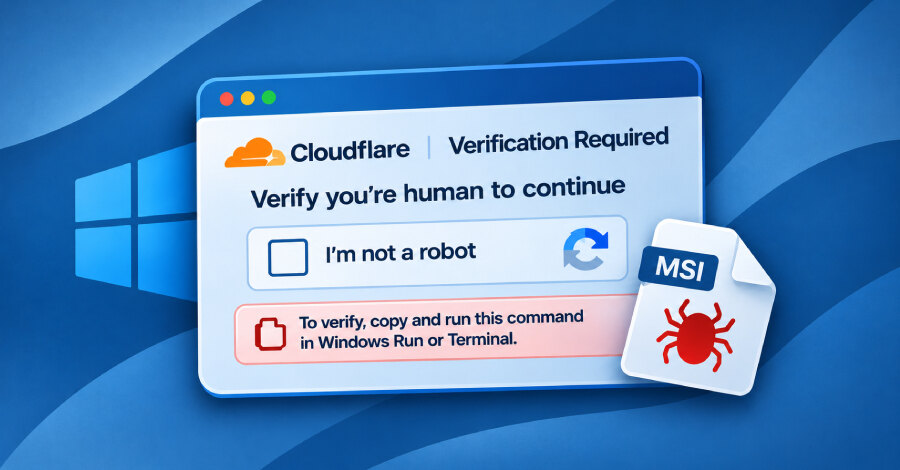
Blackpoint Cyber je identifikovao da platforma ROMULUS, koja koristi ClickFix mamce, isporučuje ranije nedokumentovani trojanac za udaljeni pristup CNCMachineRMS, kao i Legion Loader kroz odvojene lance infekcije. CNCMachineRMS napadaču omogućava daljinsko upravljanje radnom površinom, prenos prikaza ekrana, snimanje mikrofona i kamere, upravljanje fajlovima i prikupljanje podataka o sistemu.
MSI instalater i DLL sideloading
Jedan od zabeleženih lanaca počinje zlonamernim MSI instalaterom naziva IconEdit2Turb.msi. PowerShell komanda pokreće instalater pomoću alata msiexec.exe, dok se on predstavlja kao Stardock Smart DeElevation Tool.
Instalater zatim pokreće DLL sideloading lanac i učitava zlonamernu biblioteku I++u.dll. Ta biblioteka dekodira ugrađeni shellcode, čija je uloga pokretanje CNCMachineRMS-a. Isti RAT je već korišćen kao završni implant u napadima koji su žrtve preko ChatGPT Custom GPT mamaca vodili na sajtove sa ClickFix sadržajem.
Komunikacija sa infrastrukturom koju kontroliše napadač odvija se putem DNS over HTTPS-a. Trojanac može da pokreće i dodatne pakete na zahtev, pa kompromitovani uređaj može postati polazna tačka za dalju aktivnost napadača.
ClickFix se širi kroz različite kanale
ClickFix se zasniva na socijalnom inženjeringu: lažna provera, CAPTCHA ili stranica za preuzimanje navodi korisnika da kopira i izvrši komandu. U drugim uočenim kampanjama takvi mamci su distribuirani preko kompromitovanih WordPress sajtova, sponzorisanih rezultata pretrage, lažnih stranica za prijavu i telefonskih poziva.
Huntress navodi da se ova tehnika proširila sa jednostavne isporuke skripti i loadera na složenije lance koji uspostavljaju postojanost, podržavaju bočno kretanje, izviđanje i krađu akreditiva. Pojedini lanci koriste podatke skrivene u PNG fajlovima ili podatke iz keša pregledača za rekonstrukciju izvršnih datoteka na kompromitovanom uređaju.
Širi kontekst pruža pregled ClickFix lanaca i incidenata sa AI agentima jer povezuje ClickFix lance sa rastom incidenata u kojima se zloupotrebljavaju različiti mehanizmi isporuke malvera.
Praktične mere za organizacije
Organizacije treba da tretiraju svaku web stranicu koja traži unos komande u Run dijalog, PowerShell ili Terminal kao potencijalni bezbednosni incident. Posebnu pažnju zahtevaju neočekivani MSI paketi, pokretanje msiexec.exe iz neobičnih procesa i učitavanje DLL biblioteka uz legitimne potpisane izvršne datoteke.
Praktičan poslovni zaključak je da zaštita ne sme da se oslanja samo na prepoznavanje naziva aplikacije ili instalatera: potrebno je nadzirati lance pokretanja procesa, ograničiti izvršavanje neodobrenih skripti i instalatera i jasno obučiti zaposlene da legitimna CAPTCHA provera ne zahteva kopiranje komandi u sistemski terminal.