


FastUnlock zaobilazi zaključani ekran Windowsa bez prijave
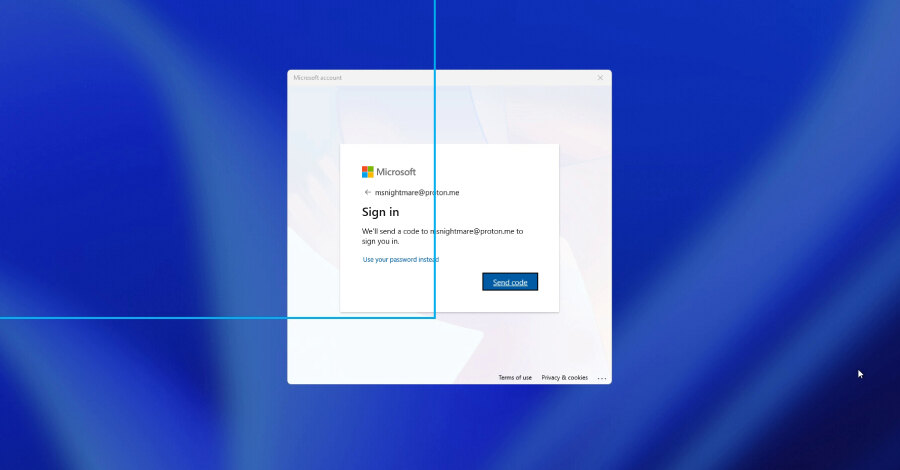
Bezbednosni istraživač poznat kao MSNightmare, odnosno Nightmare Eclipse, objavio je tehniku FastUnlock koja uz fizički pristup zaključanom Windows računaru može da pokrene programe bez prijave korisnika. ThreatLocker je istog dana potvrdio njen rad i naveo da se program pokreće u ograničenom nalogu WSIAccount, koji nema administratorska ovlašćenja. Microsoft za sada nije objavio zakrpu, niti postoji potvrda da je tehnika korišćena u stvarnim napadima.
Kako funkcioniše FastUnlock
Metoda ne pogađa nužno svaki uređaj. Za njeno korišćenje potreban je neposredan pristup računaru, kao i Microsoft nalog do kog je moguće doći kroz opcije oporavka na zaključanom ekranu.
FastUnlock koristi ugrađeni Windows čitač ekrana Narrator za navigaciju kroz zaključani ekran. Objavljeni materijal istraživača sadrži malo pisanih tehničkih detalja, dok je ThreatLocker kroz nezavisno testiranje demonstrirao mogućnost pokretanja programa pre standardne prijave korisnika.
Važno ograničenje je nivo pristupa. Testirani postupak ne obezbeđuje administratorsku kontrolu nad računarom, već izvršavanje programa u nalogu koji je ThreatLocker identifikovao kao WSIAccount. To ne uklanja bezbednosni značaj propusta, ali ga razlikuje od potpunog preuzimanja sistema ili kompromitovanja administratorskog naloga.
Zašto BitLocker nije dovoljan u ovoj situaciji
FastUnlock ne razbija BitLocker enkripciju i ne izvlači ključ za šifrovanje diska. Problem nastaje nakon normalnog pokretanja uređaja, kada TPM u čestoj konfiguraciji automatski otključava disk bez unosa PIN-a. U trenutku kada se pojavi zaključani ekran, podaci na disku već mogu biti dostupni operativnom sistemu.
Microsoftova dokumentacija za TPM opisuje režim u kojem se disk otključava bez unosa PIN-a. Zbog toga BitLocker sa automatskim TPM otključavanjem ne sprečava opisani postupak na uređaju koji je već pokrenut i fizički dostupan drugoj osobi.
Mere dok se čeka zvanična zakrpa
Nije objavljena zvanična lista pogođenih verzija Windowsa. Dok takve informacije ne budu dostupne, organizacije treba da procenjuju rizik na svakom uređaju koji ispunjava dva uslova: fizički mu može pristupiti neovlašćeno lice, a na zaključanom ekranu je dostupan put do Microsoft naloga.
- Uvesti BitLocker PIN pri pokretanju na osetljivim računarima.
- Gasiti ili hibernirati laptopove kada izlaze iz neposredne kontrole zaposlenih.
- Pojačati fizičku zaštitu zajedničkih radnih mesta, recepcijskih računara i uređaja koji se lako mogu izgubiti.
- Pratiti Microsoftovo obaveštenje i primeniti zakrpu kada bude objavljena.
PIN pri pokretanju štiti uređaj koji još nije startovan, ali ne rešava situaciju kada je računar već stigao do zaključanog ekrana. Praktičan poslovni zaključak je da zaključani ekran ne treba posmatrati kao jedinu zaštitu: za osetljive Windows uređaje potrebni su kontrolisan fizički pristup, pravilno podešen BitLocker i postupak gašenja ili hibernacije van nadzora.